文件
概覽
伺服器用它自己的私有 Root CA 簽發的憑證來保護所有對外的 TLS 端點,包括 Web 介面、用戶端連線和連接埠轉發。Web 介面側邊欄中的 憑證與 TLS 頁面就是管理這套 CA 的地方:控制憑證對哪些名稱有效,並把 CA 交付給需要嚴格驗證伺服器的用戶端。
工作原理
- 伺服器只產生一次私有 Root CA,並在安裝的整個生命週期內保留。所有憑證都由它簽發;
- CA 為伺服器簽發一張 葉子憑證,有效期 90 天,涵蓋用戶端實際用來存取伺服器的主機名稱和 IP 位址;
- 當主機名稱、網卡或 SAN 項目發生變化時,葉子憑證會自動重新簽發,Root CA 本身從不改變,已經信任它的用戶端會繼續信任伺服器;
- 新葉子憑證透過共用的憑證解析器換入並熱載入:現有連線不會被中斷,新交握立即使用最新憑證。續簽失敗時,上一張憑證繼續生效。
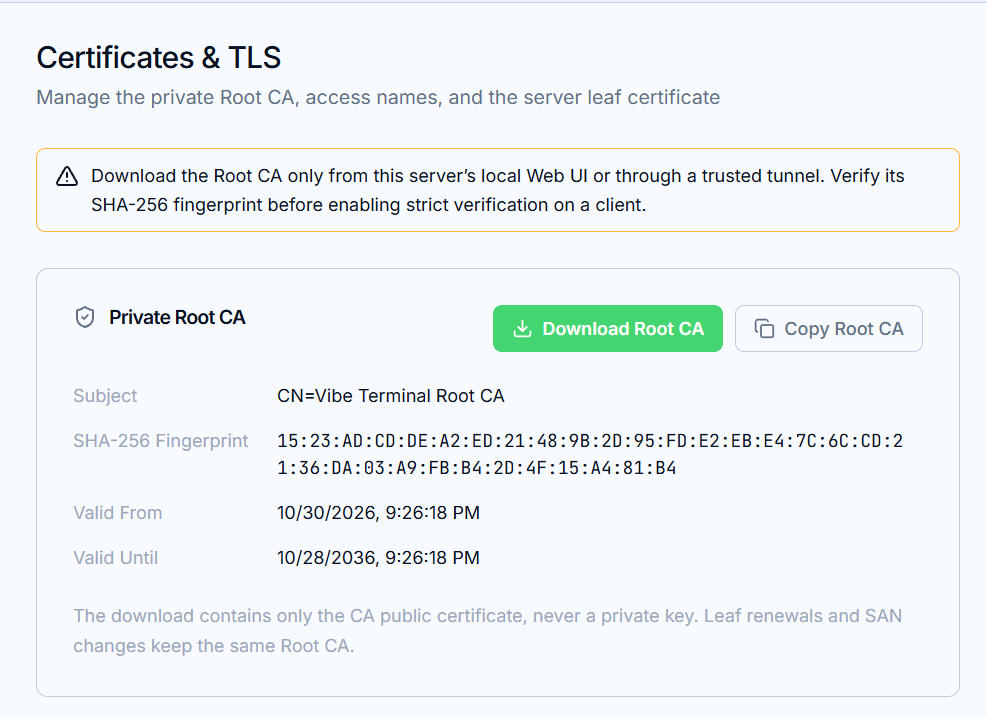
頁面內容
私有 Root CA— 下載或複製 CA 公鑰憑證,分發給用戶端(以及它們的瀏覽器)。下載內容絕不包含私鑰;網域與 IP 位址(SAN)— 葉子憑證有效的名稱清單。見下一頁「網域與 SAN 管理」;伺服器葉子憑證— 目前生效的憑證:狀態、主體、SHA-256 指紋、有效期和 SAN 項目。
自訂 TLS 憑證
如果伺服器已設定自訂 TLS 憑證,則自訂憑證仍然生效:本頁面的託管憑證照常產生並保持最新,但不會取代已設定的自訂身分。自訂身分生效期間,頁面會顯示提示。
為什麼要信任 Root CA
只需要加密的用戶端開箱即用。想要驗證伺服器的用戶端(即最後一頁介紹的用戶端嚴格驗證)需要 Root CA 的公鑰憑證,而且它必須透過你信任的管道傳遞:
只能從伺服器本機 Web UI 或可信隧道下載 Root CA,並在任何地方啟用嚴格驗證之前核對頁面顯示的 SHA-256 指紋。
連接埠轉發使用的憑證也由同一個 CA 簽發(參見「連接埠轉發」頁面)。裝置信任 Root CA 之後,轉發 URL 將不再出現瀏覽器的連線不安全警告。