เอกสาร
ภาพรวม
เซิร์ฟเวอร์ปกป้องจุดปลายทาง TLS ทั้งหมดที่เปิดให้บริการ — เว็บ UI, การเชื่อมต่อของไคลเอนต์ และพอร์ตที่ส่งต่อ — ด้วยใบรับรองที่ออกโดย CA รากส่วนตัว ของตัวเอง หน้า ใบรับรองและ TLS ในเว็บ UI คือที่ที่คุณจัดการ CA นี้ กำหนดว่าใบรับรองมีผลกับชื่อใดบ้าง และส่งมอบ CA ให้ไคลเอนต์ที่ต้องการตรวจสอบเซิร์ฟเวอร์อย่างเข้มงวด
หลักการทำงาน
- เซิร์ฟเวอร์สร้าง CA รากส่วนตัวเพียงครั้งเดียวและเก็บไว้ตลอดอายุการติดตั้ง ทุกอย่างลงนามโดย CA นี้
- CA ลงนาม ใบรับรอง leaf ให้เซิร์ฟเวอร์ด้วยอายุ 90 วัน ครอบคลุมชื่อโฮสต์และที่อยู่ IP ที่ไคลเอนต์ใช้เข้าถึงเซิร์ฟเวอร์จริง
- เมื่อชื่อโฮสต์ อินเทอร์เฟซเครือข่าย หรือรายการ SAN ของเครื่องเปลี่ยนแปลง ใบรับรอง leaf จะถูกออกใหม่โดยอัตโนมัติ — CA รากไม่เคยเปลี่ยน ไคลเอนต์ที่เชื่อถือมันอยู่แล้วจึงยังคงเชื่อถือเซิร์ฟเวอร์ต่อไป
- ใบรับรอง leaf ใบใหม่จะถูกสลับเข้ามาผ่านตัวแก้ไขใบรับรองที่ใช้ร่วมกันและโหลดแบบ hot reload: การเชื่อมต่อเดิมไม่เคยถูกตัด และการจับมือใหม่ใช้ใบรับรองล่าสุดทันที หากการต่ออายุล้มเหลว ใบรับรองเดิมจะยังคงทำงานอยู่
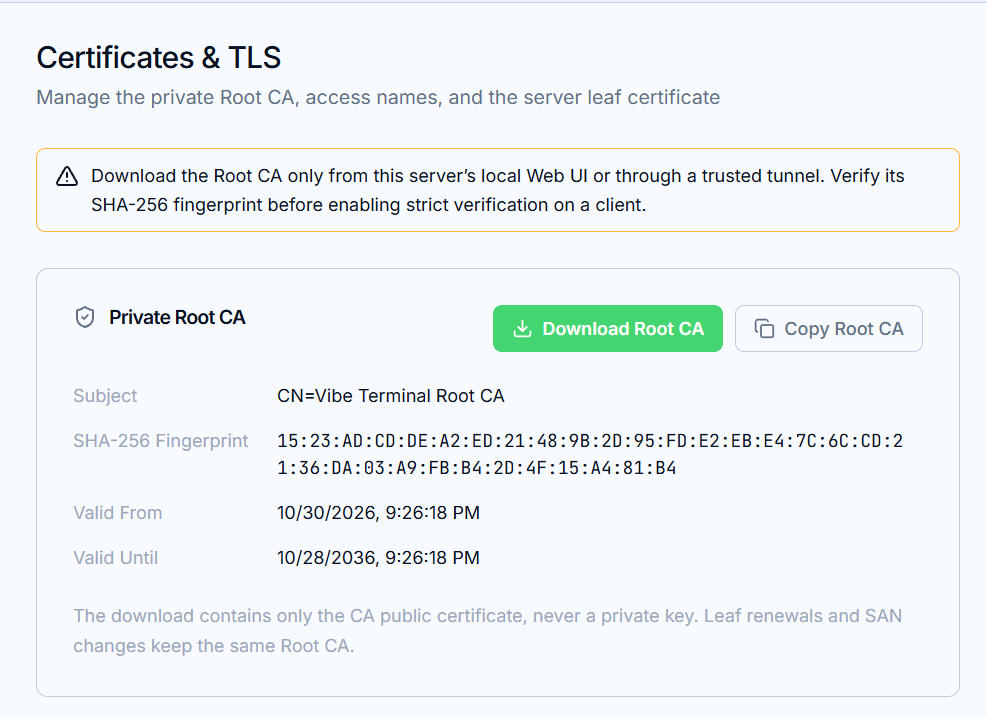
สิ่งที่อยู่ในหน้านี้
CA รากส่วนตัว— ดาวน์โหลดหรือคัดลอกใบรับรองสาธารณะของ CA เพื่อแจกจ่ายให้ไคลเอนต์ (และเบราว์เซอร์ของพวกเขา) ไฟล์ดาวน์โหลดไม่มีคีย์ส่วนตัวอย่างเด็ดขาดโดเมนและที่อยู่ IP (SAN)— รายการชื่อที่ใบรับรอง leaf มีผล อธิบายในหน้าถัดไป การจัดการโดเมนและ SANใบรับรอง leaf ของเซิร์ฟเวอร์— ใบรับรองที่ใช้งานอยู่: สถานะ หัวเรื่อง ลายนิ้วมือ SHA-256 ช่วงวันที่ใช้ได้ และรายการ SAN
ใบรับรอง TLS แบบกำหนดเอง
หากเซิร์ฟเวอร์มีการตั้งค่าใบรับรอง TLS แบบกำหนดเอง ใบรับรองนั้นจะยังคงเป็นตัวหลัก: ใบรับรองที่จัดการโดยระบบบนหน้านี้ยังคงถูกสร้างและดูแลให้เป็นปัจจุบัน แต่จะไม่แทนที่ตัวตนแบบกำหนดเองที่ตั้งค่าไว้ ระหว่างที่ตัวตนแบบกำหนดเองทำงานอยู่ หน้าจะแสดงข้อแจ้ง
ทำไมต้องเชื่อถือ CA ราก
ไคลเอนต์ที่ต้องการแค่การเข้ารหัสใช้งานได้ทันทีโดยไม่ต้องตั้งค่า ไคลเอนต์ที่ต้องการตรวจสอบเซิร์ฟเวอร์ — โหมดเข้มงวดที่อธิบายในหน้าสุดท้าย การตรวจสอบแบบเข้มงวดบนไคลเอนต์ — ต้องใช้ใบรับรองสาธารณะของ CA ราก และต้องส่งผ่านช่องทางที่คุณเชื่อถือ:
ดาวน์โหลด CA รากจากเว็บ UI ภายในเครื่องของเซิร์ฟเวอร์นี้หรือผ่านช่องทางที่เชื่อถือได้เท่านั้น และตรวจสอบลายนิ้วมือ SHA-256 (แสดงบนหน้านี้) ก่อนเปิดใช้การตรวจสอบแบบเข้มงวดที่ใดก็ตาม
CA เดียวกันนี้ยังลงนามใบรับรองที่การส่งต่อพอร์ตใช้อีกด้วย (ดูหน้าการส่งต่อพอร์ต) เมื่ออุปกรณ์เชื่อถือ CA รากแล้ว URL ที่ส่งต่อจะเปิดได้โดยไม่มีคำเตือนของเบราว์เซอร์ว่า การเชื่อมต่อไม่เป็นส่วนตัว