Документація
Огляд
Сервер захищає всі надані точки TLS — веб-інтерфейс, зʼєднання клієнтів і проброшені порти — сертифікатом, випущеним його власним приватним кореневим CA. Сторінка Сертифікати та TLS у веб-інтерфейсі — це місце, де ви керуєте цим CA, визначаєте, для яких імен дійсний сертифікат, і передаєте CA клієнтам, які хочуть суворо перевіряти сервер.
Як це працює
- Сервер створює приватний кореневий CA один раз і зберігає його весь термін життя встановлення. Усе підписується ним;
- CA підписує для сервера кінцевий сертифікат зі строком дії 90 днів, що охоплює імена хостів і IP-адреси, які клієнти фактично використовують для доступу;
- Коли змінюються імена хостів, мережеві інтерфейси або записи SAN машини, кінцевий сертифікат перевипускається автоматично — кореневий CA ніколи не змінюється, тож клієнти, які вже йому довіряють, продовжують довіряти серверу;
- Новий кінцевий сертифікат підміняється через спільний сертифікатний резолвер і гаряче завантажується: наявні зʼєднання не розриваються, а нові рукостиски одразу використовують найновіший сертифікат. Якщо понаднення не вдається, попередній сертифікат залишається активним.
Що є на сторінці
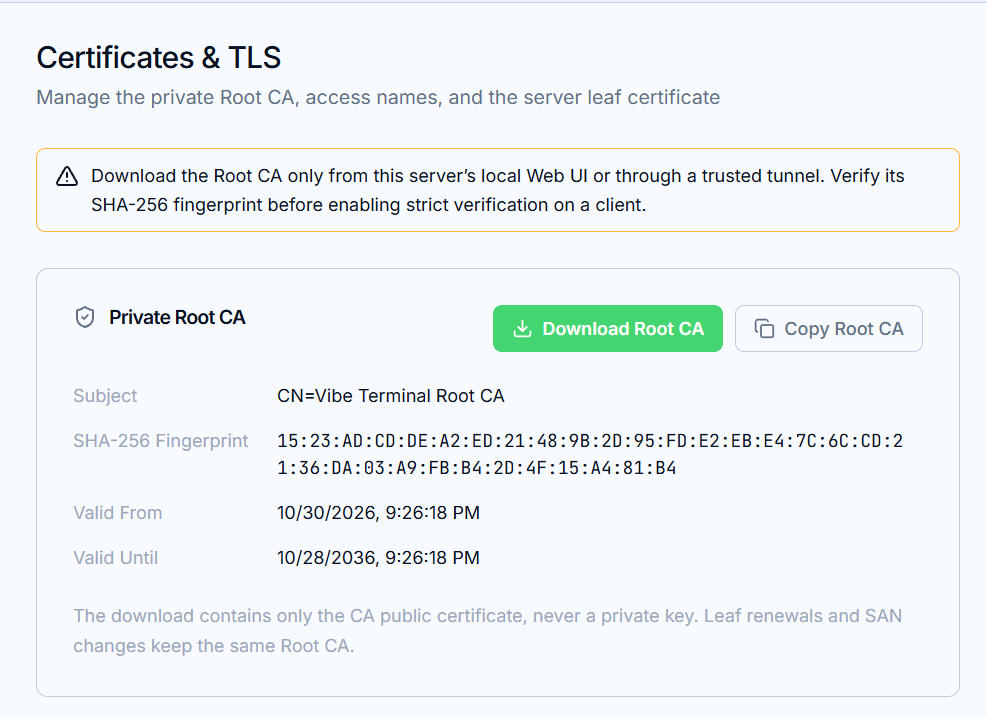
Приватний кореневий CA— завантажте або скопіюйте публічний сертифікат CA, щоб роздати його клієнтам (і їхнім браузерам). У завантаженні ніколи немає приватного ключа;Домени та IP-адреси (SAN)— список імен, для яких дійсний кінцевий сертифікат. Описано на наступній сторінці «Домени та керування SAN»;Кінцевий сертифікат сервера— чинний сертифікат: статус, субʼєкт, відбиток SHA-256, строк дії та записи SAN.
Власні сертифікати TLS
Якщо для сервера налаштовано власний сертифікат TLS, він залишається головним: керований сертифікат на цій сторінці надалі створюється й підтримується актуальним, але не замінює налаштовану власну ідентичність. Поки власна ідентичність активна, на сторінці показується повідомлення.
Чому варто довіряти кореневому CA
Клієнти, яким потрібне лише шифрування, працюють без налаштування. Клієнти, які хочуть перевіряти сервер — суворий режим, описаний на останній сторінці «Сувора перевірка на клієнтах» — потребують публічного сертифіката кореневого CA, і він має передаватися довіреним каналом:
Завантажуйте кореневий CA лише з локального веб-інтерфейсу цього сервера або через довірений туннель і звіряйте показаний на цій сторінці відбиток SHA-256, перш ніж увімкнути сувору перевірку де завгодно.
Той самий CA підписує і сертифікати, які використовує проброс портів (див. сторінку «Проброс портів»). Коли пристрій довіряє кореневому CA, проброшені URL відкриваються без попередження браузера зʼєднання не захищене.