Документация
Обзор
Сервер защищает все предоставляемые точки TLS — веб-интерфейс, подключения клиентов и проброшенные порты — сертификатом, выпущенным его собственным частным корневым CA. Страница Сертификаты и TLS в веб-интерфейсе — это место, где вы управляете этим CA, задаёте, для каких имён действителен сертификат, и передаёте CA клиентам, которые хотят строго проверять сервер.
Как это работает
- Сервер создаёт частный корневой CA один раз и хранит его весь срок жизни установки. Всё подписывается им;
- CA подписывает для сервера листовой сертификат со сроком действия 90 дней, охватывающий имена хостов и IP-адреса, которые клиенты фактически используют для доступа;
- При изменении имён хостов, сетевых интерфейсов или записей SAN машины листовой сертификат перевыпускается автоматически — корневой CA никогда не меняется, поэтому клиенты, уже доверяющие ему, продолжают доверять серверу;
- Новый листовой сертификат подменяется через общий сертификатный резолвер и загружается на горячую: существующие подключения не разрываются, а новые рукопожатия сразу используют последний сертификат. Если продление не удаётся, предыдущий сертификат остаётся активным.
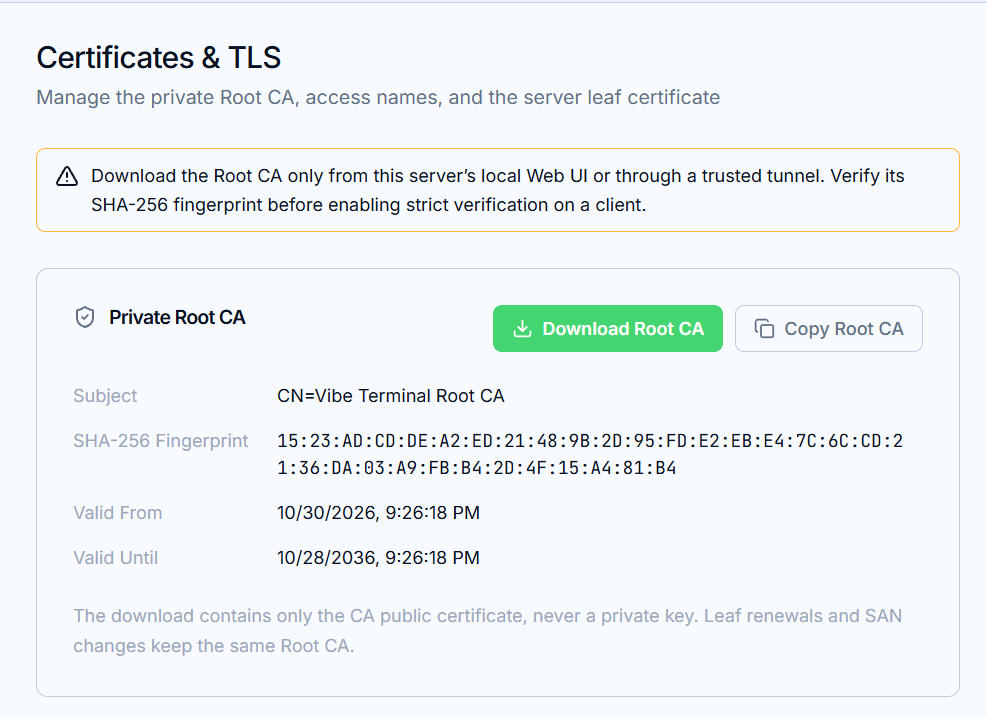
Что есть на странице
Частный корневой CA— скачайте или скопируйте публичный сертификат CA, чтобы раздать его клиентам (и их браузерам). В загрузке никогда нет приватного ключа;Домены и IP-адреса (SAN)— список имён, для которых действителен листовой сертификат. Описан на следующей странице, «Домены и управление SAN»;Листовой сертификат сервера— действующий сертификат: статус, субъект, отпечаток SHA-256, срок действия и записи SAN.
Пользовательские сертификаты TLS
Если для сервера настроен пользовательский сертификат TLS, он остаётся главным: управляемый сертификат на этой странице по-прежнему создаётся и поддерживается актуальным, но не заменяет настроенную пользовательскую идентификацию. Пока пользовательская идентификация активна, на странице отображается уведомление.
Почему стоит доверять корневому CA
Клиенты, которым нужен только шифрование, работают без настройки. Клиенты, которые хотят проверять сервер — строгий режим, описанный на последней странице «Строгая проверка на клиентах» — нуждаются в публичном сертификате корневого CA, и он должен передаваться по доверенному каналу:
Скачивайте корневой CA только из локального веб-интерфейса этого сервера или через доверенный туннель и сверяйте показанный на этой странице отпечаток SHA-256, прежде чем включать строгую проверку где бы то ни было.
Тот же CA подписывает и сертификаты, используемые пробросом портов (см. страницу «Проброс портов»). Когда устройство доверяет корневому CA, проброшенные URL открываются без предупреждения браузера подключение не защищено.