Документация
Строгая проверка на клиентах
По умолчанию клиент шифрует каждое подключение, но не проверяет, кто на другом конце — та же позиция «доверять при первом использовании», что и принятие самоподписанного сертификата в браузере. Строгая проверка это меняет: клиент сверяет сертификат сервера с корневым CA, который вы предоставили, и отказывается подключаться, пока цепочка, срок действия и SAN не пройдут все проверки. Это делает атаки «человек посередине» на подключение практически невозможными ценой одного ручного шага: передать клиенту корневой CA сервера.
Где настраивается
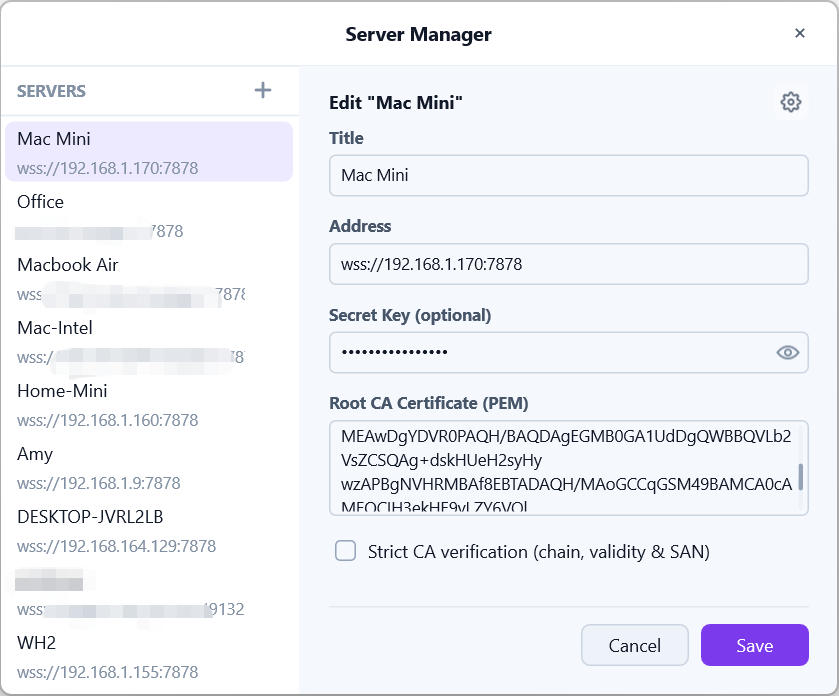
Строгая проверка настраивается для каждого сервера в панели редактирования сервера клиента, рядом с адресом и секретным ключом:
Сертификат корневого CA (PEM)— многострочное поле для публичного сертификата корневого CA сервера;Строгая проверка CA (цепочка, срок действия и SAN)— доступно для выбора только после ввода CA.
Доставить корневой CA на клиент
Два способа из одного источника (страница Сертификаты и TLS сервера — см. страницу «Домены и управление SAN»):
- Скопировать и вставить — нажмите «Копировать корневой CA» в веб-интерфейсе и вставьте PEM в поле «Сертификат корневого CA (PEM)» клиента;
- Импортировать строку общего доступа — строки общего доступа, создаваемые клиентом, содержат корневой CA вместе с адресом и ключом. При импорте такой строки поле CA заполняется автоматически, и получателю остаётся только включить переключатель строгой проверки.
Корневой CA одинаков для всех клиентов и не меняется при продлениях сертификата — достаточно задать его один раз для сервера.
Что проверяет строгий режим
С включённым переключателем каждое подключение к этому серверу должно предъявлять сертификат, который:
- Выстраивает цепочку к настроенному корневому CA — сертификат, подписанный кем-либо другим, отклоняется;
- Находится в сроке действия — просроченные или ещё не действующие сертификаты отклоняются;
- Носит SAN, соответствующий адресу, к которому вы подключаетесь — сертификат, выпущенный для других имён, отклоняется.
Если любая проверка не проходит, подключение отклоняется с ошибкой, поясняющей, какая именно проверка не прошла. Без переключателя (или без CA) подключения остаются зашифрованными, но эти проверки пропускаются.
Сверьте отпечаток
Прежде чем доверять корневому CA, убедитесь, что у вас настоящий: страница Сертификаты и TLS показывает отпечаток SHA-256 корневого CA. Сравните его с PEM, который вы собираетесь вставить (или с PEM, встроенным в полученную строку общего доступа). Если они различаются, не включайте строгую проверку — получите CA по доверенному каналу.
Частые сбои
Несовпадение SAN— вы подключаетесь по имени или IP, которых нет в сертификате. Добавьте их на сервере (см. страницу «Домены и управление SAN») и перевыпустите;Сертификат просрочен или ещё не действует— часы сервера сбиты либо продление листового сертификата не удалось. Проверьте статус сертификата в веб-интерфейсе;Не подписан настроенным CA— CA в поле принадлежит другому серверу либо подключение перехватывается. Сверьте отпечатки, прежде чем продолжать.