Документация
Обзор
Релей решает одну проблему: большинство машин сидят за NAT или динамическими IP, поэтому клиенты не могут звонить каждой напрямую. Пусть одна публично достижимая машина выступает точкой входа релея; каждая другая машина звонит к ней наружу. Клиент тогда поддерживает единственное соединение с релеем и достигает через него терминалов каждого разделяемого сервера.
Архитектура
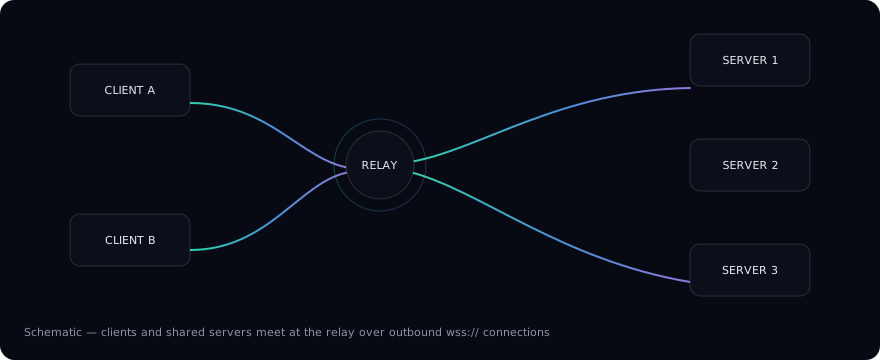
- Релей-сервер — публичная точка входа, к которой подключаются клиенты и разделяемые серверы. Оставьте его
Relay Addressпустым. - Разделяемый сервер — машина, чей
Relay Addressуказывает на релей. Он звонит вверх и разделяет свои терминалы через него. Цветная полоса на каждом разделяемом узле схемы отражает полосу, которую десктоп-клиент рисует на вкладках этого сервера — по цвету на сервер. - Соединения всегда исходят изнутри: разделяемые серверы звонят релею, поэтому проброс портов и публичный IP им не нужны.
Что видит клиент
Подключившись к релею, каждый разделяемый сервер ведёт себя как локальная машина:
- вкладки терминалов несут цветную полосу и значок удалённой ОС, опознающие машину с одного взгляда (см. Руководство по настройке);
- меню профилей группирует терминалы по серверам — открывайте терминал на любой машине напрямую;
- группы вкладок можно оторвать в собственные окна, посвящая окно одной машине.
Модель безопасности
Клиенты и разделяемые серверы сопрягаются одним секретным ключом; соединения туннелируются через релей. Ключ путешествует в QR-коде сопряжения / строке общего доступа, никогда открытым текстом.
Пошаговые инструкции — на следующей странице, Руководство по настройке.