문서
클라이언트 엄격 검증
기본적으로 클라이언트는 모든 연결을 암호화하지만 상대방이 누구인지는 검증하지 않습니다. 브라우저가 자체 서명 인증서를 수락하는 것과 같은 ‘첫 사용 시 신뢰’ 자세입니다. 엄격한 검증은 이를 바꿉니다. 클라이언트가 제공한 루트 CA로 서버 인증서를 검사하고, 체인·유효성·SAN이 모두 통과하지 않으면 연결을 거부합니다. 이로써 연결에 대한 중간자 공격은 사실상 불가능해지며, 대가는 수동 절차 하나, 즉 클라이언트에 서버의 루트 CA를 전달하는 것입니다.
설정 위치
엄격한 검증은 클라이언트의 서버 편집 패널에서 서버별로 구성하며, 주소와 시크릿 키 옆에 있습니다.
루트 CA 인증서(PEM)— 서버의 루트 CA 공개 인증서를 입력하는 여러 줄 필드.엄격한 CA 검증(체인, 유효성 및 SAN)— CA를 입력한 후에만 선택할 수 있습니다.
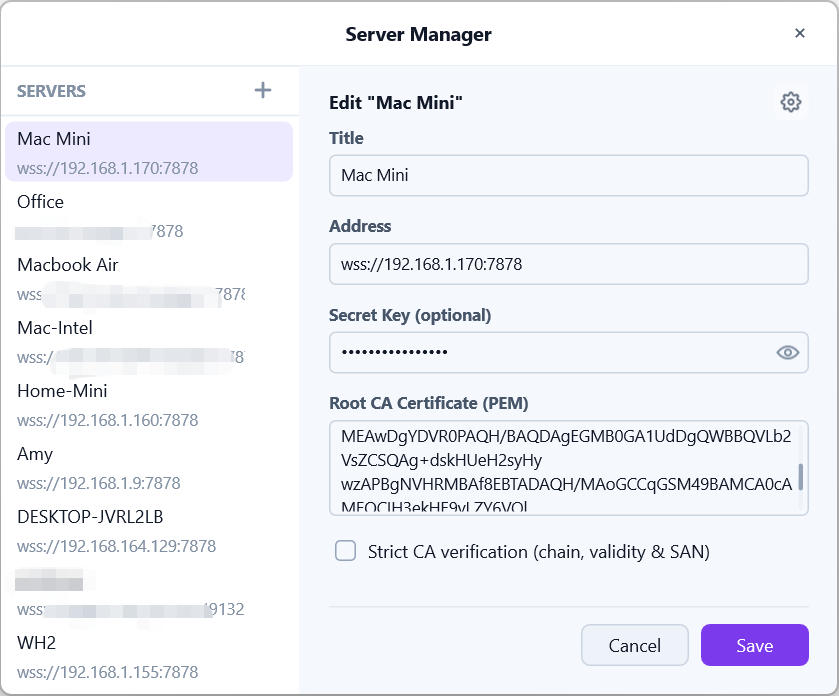
루트 CA를 클라이언트로 가져오기
두 가지 방법이 있으며, 출처는 같습니다(서버의 인증서 및 TLS 페이지. 「도메인 및 SAN 관리」 페이지 참조).
- 복사 & 붙여넣기 — 웹 UI에서
루트 CA 복사를 누르고 PEM을 클라이언트의루트 CA 인증서(PEM)필드에 붙여넣습니다. - 공유 문자열 가져오기 — 클라이언트가 생성한 공유 문자열에는 주소와 키와 함께 루트 CA가 내장되어 있습니다. 그 공유를 가져오면 CA 필드가 자동으로 채워지므로, 받는 사람은 엄격 검증 체크박스만 체크하면 됩니다.
CA는 모든 클라이언트에서 동일하며 인증서 갱신으로도 바뀌지 않습니다. 서버당 한 번 설정하면 됩니다.
엄격 모드가 검사하는 항목
체크박스를 활성화하면 해당 서버로의 모든 연결은 다음 조건을 충족하는 인증서를 제시해야 합니다.
- 구성된 루트 CA로 체인이 이어질 것 — 다른 어떤 CA가 서명한 인증서도 거부됩니다.
- 유효 기간 내일 것 — 만료되었거나 아직 유효하지 않은 인증서는 거부됩니다.
- 접속하는 주소와 일치하는 SAN을 가질 것 — 다른 이름으로 발급된 인증서는 거부됩니다.
검사 중 하나라도 실패하면 어느 검사가 실패했는지 알려주는 오류와 함께 연결이 거부됩니다. 체크박스를 끄면(또는 CA가 없으면) 연결은 암호화된 상태로 유사 검사를 건너뜁니다.
지문 확인
CA를 신뢰하기 전에 진짜를 받았는지 확인하세요. 인증서 및 TLS 페이지에 루트 CA의 SHA-256 지문이 표시됩니다. 이를 붙여넣으려는 PEM(또는 받은 공유에 내장된 PEM)과 대조하세요. 일치하지 않으면 엄격한 검증을 활성화하지 말고 신뢰할 수 있는 경로로 CA를 다시 받으세요.
자주 있는 실패
SAN 불일치— 접속에 사용하는 이름 또는 IP가 인증서에 없습니다. 서버에서 추가하고(「도메인 및 SAN 관리」 페이지 참조) 재발급하세요.인증서 만료 또는 미유효— 서버 시계가 틀렸거나 리프 인증서 갱신에 실패했습니다. 웹 UI에서 인증서 상태를 확인하세요.구성된 CA로 서명되지 않음— 필드의 CA가 다른 서버의 것이거나 연결이 가로채이고 있습니다. 계속하기 전에 지문을 대조하세요.