Документація
Сувора перевірка на клієнтах
Усталено клієнт шифрує кожне зʼєднання, але не перевіряє, хто на іншому кінці — та сама позиція «довіряти при першому використанні», що й прийняття самопідписаного сертифіката в браузері. Сувора перевірка це змінює: клієнт звіряє сертифікат сервера з кореневим CA, який ви надали, і відмовляється зʼєднуватися, поки ланцюжок, строк дії та SAN не пройдуть усі перевірки. Це робить атаки «людина посередині» на зʼєднання фактично неможливими ціною одного ручного кроку: передати клієнтові кореневий CA сервера.
Де налаштовується
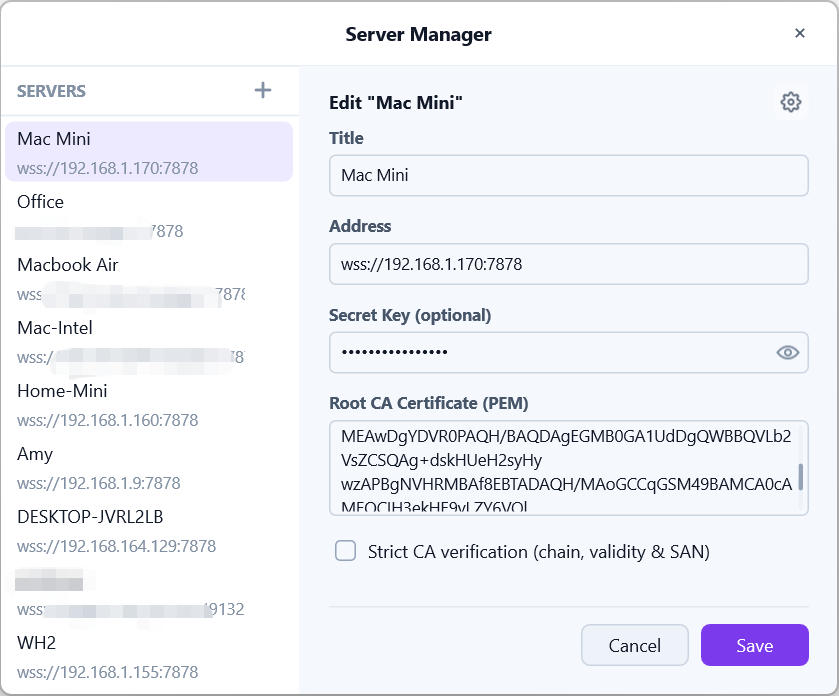
Сувора перевірка налаштовується для кожного сервера в панелі редагування сервера клієнта, поруч з адресою та секретним ключем:
Сертифікат кореневого CA (PEM)— багаторядкове поле для публічного сертифіката кореневого CA сервера;Сувора перевірка CA (ланцюжок, строк дії та SAN)— доступне для вибору лише після введення CA.
Доставити кореневий CA на клієнт
Два способи з одного джерела (сторінка Сертифікати та TLS сервера — див. сторінку «Домени та керування SAN»):
- Скопіювати та вставити — натисніть «Копіювати кореневий CA» у веб-інтерфейсі та вставте PEM у поле «Сертифікат кореневого CA (PEM)» клієнта;
- Імпортувати рядок спільного доступу — рядки спільного доступу, які створює клієнт, містять кореневий CA разом з адресою та ключем. Під час імпорту такого рядка поле CA заповнюється автоматично, і отримувачеві лишається лише увімкнути перемикач суворої перевірки.
Кореневий CA однаковий для всіх клієнтів і не змінюється при понадненнях сертифіката — достатньо задати його один раз для сервера.
Що перевіряє суворий режим
Із увімкненим перемикачем кожне зʼєднання з цим сервером має предʼявляти сертифікат, який:
- Вибудовує ланцюжок до налаштованого кореневого CA — сертифікат, підписаний кимось іншим, відхиляється;
- Перебуває у строкі дії — прострочені або ще не чинні сертифікати відхиляються;
- Носить SAN, що відповідає адресі, до якої ви зʼєднуєтеся — сертифікат, випущений для інших імен, відхиляється.
Якщо будь-яка перевірка не проходить, зʼєднання відхиляється з помилкою, яка пояснює, яка саме перевірка не вдалася. Без перемикача (або без CA) зʼєднання залишаються зашифрованими, але ці перевірки пропускаються.
Звірте відбиток
Перш ніж довіряти кореневому CA, переконайтеся, що у вас справжній: сторінка Сертифікати та TLS показує відбиток SHA-256 кореневого CA. Порівняйте його з PEM, який ви збираєтеся вставити (або з PEM, вбудованим в отриманий рядок спільного доступу). Якщо вони різняться, не вмикайте сувору перевірку — отримайте CA довіреним каналом.
Часті збої
Невідповідність SAN— ви зʼєднуєтеся за іменем або IP, яких немає в сертифікаті. Додайте їх на сервері (див. сторінку «Домени та керування SAN») і перевипустіть;Сертифікат прострочений або ще не чинний— годинник сервера збито або понаднення кінцевого сертифіката не вдалося. Перевірте статус сертифіката у веб-інтерфейсі;Не підписаний налаштованим CA— CA у полі належить іншому серверу або зʼєднання перехоплюється. Звірте відбитки, перш ніж продовжувати.