เอกสาร
การตรวจสอบแบบเข้มงวดบนไคลเอนต์
โดยค่าเริ่มต้น ไคลเอนต์เข้ารหัสทุกการเชื่อมต่อแต่ไม่ตรวจสอบว่าอีกฝั่งเป็นใคร — ท่าทีแบบเชื่อตั้งแต่การใช้ครั้งแรก เหมือนกับการยอมรับใบรับรองที่ลงนามเองในเบราว์เซอร์ การตรวจสอบแบบเข้มงวด เปลี่ยนเรื่องนี้: ไคลเอนต์ตรวจสอบใบรับรองของเซิร์ฟเวอร์กับ CA รากที่คุณให้มา และปฏิเสธการเชื่อมต่อหากห่วงโซ่ ความถูกต้อง และ SAN ไม่ผ่านครบทุกข้อ ทำให้การโจมตีแบบ man-in-the-middle ต่อการเชื่อมต่อแทบเป็นไปไม่ได้ โดยแลกกับขั้นตอนด้วยมือหนึ่งอย่าง: ส่ง CA รากของเซิร์ฟเวอร์ให้ไคลเอนต์
ตั้งค่าที่ไหน
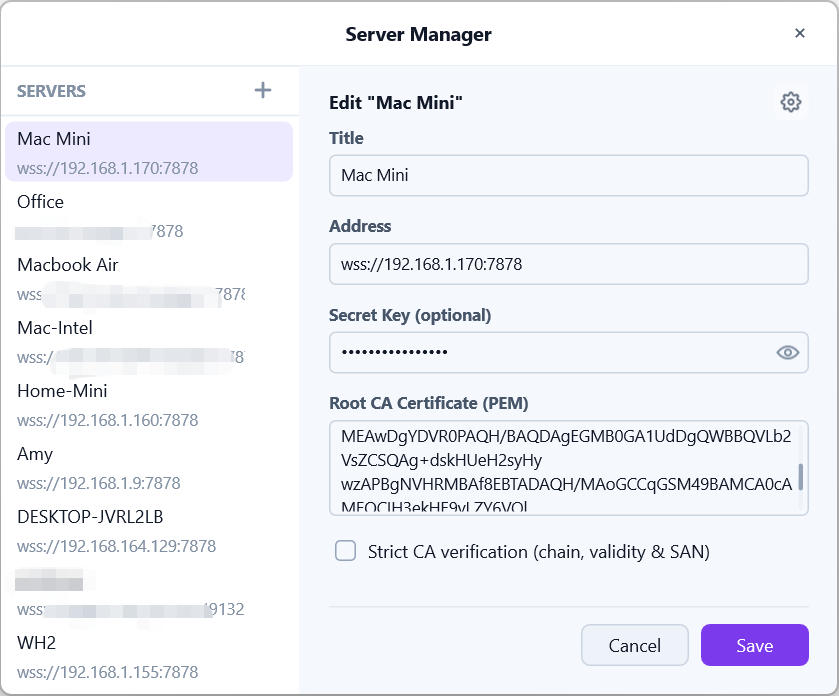
การตรวจสอบแบบเข้มงวดตั้งค่าเป็นรายเซิร์ฟเวอร์ในแผงแก้ไขเซิร์ฟเวอร์ของไคลเอนต์ อยู่ข้างที่อยู่และคีย์ลับ:
ใบรับรอง CA ราก (PEM)— ช่องหลายบรรทัดสำหรับใบรับรองสาธารณะ CA รากของเซิร์ฟเวอร์ตรวจสอบ CA อย่างเข้มงวด (ห่วงโซ่ ความถูกต้อง และ SAN)— เลือกได้หลังจากกรอก CA แล้วเท่านั้น
วิธีนำ CA รากไปให้ไคลเอนต์
สองวิธี จากแหล่งเดียวกัน (หน้า ใบรับรองและ TLS ของเซิร์ฟเวอร์ — ดูหน้าการจัดการโดเมนและ SAN):
- คัดลอก & วาง — กด
คัดลอก CA รากในเว็บ UI แล้ววาง PEM ลงช่องใบรับรอง CA ราก (PEM)ของไคลเอนต์ - นำเข้าสตริงแชร์ — สตริงแชร์ที่ไคลเอนต์สร้างขึ้นจะฝัง CA รากไว้พร้อมที่อยู่และคีย์ การนำเข้าแชร์ดังกล่าวจะเติมช่อง CA ให้อัตโนมัติ ผู้รับเพียงแค่ติ๊กช่องการตรวจสอบแบบเข้มงวด
CA รากเหมือนกันสำหรับทุกไคลเอนต์และไม่เปลี่ยนตลอดการต่ออายุใบรับรอง — ตั้งค่าครั้งเดียวต่อหนึ่งเซิร์ฟเวอร์ก็พอ
โหมดเข้มงวดตรวจสอบอะไร
เมื่อเปิดช่องทำเครื่องหมายแล้ว ทุกการเชื่อมต่อไปยังเซิร์ฟเวอร์นั้นต้องแสดงใบรับรองที่:
- ต่อห่วงโซ่ไปถึง CA รากที่ตั้งค่าไว้ — ใบรับรองที่ลงนามโดยอย่างอื่นจะถูกปฏิเสธ
- อยู่ในช่วงวันที่ใช้ได้ — ใบรับรองหมดอายุหรือยังไม่มีผลจะถูกปฏิเสธ
- มี SAN ตรงกับที่อยู่ที่คุณกำลังเชื่อมต่อ — ใบรับรองที่ออกให้ชื่ออื่นจะถูกปฏิเสธ
หากการตรวจสอบใดล้มเหลว การเชื่อมต่อจะถูกปฏิเสธพร้อมข้อผิดพลาดที่บอกว่าข้อใดล้มเหลว หากไม่ติ๊กช่อง (หรือไม่มี CA) การเชื่อมต่อยังเข้ารหัสเหมือนเดิมแต่ข้ามการตรวจสอบเหล่านี้
ตรวจสอบลายนิ้วมือ
ก่อนเชื่อถือ CA ราก ยืนยันก่อนว่าได้ของจริงมา: หน้า ใบรับรองและ TLS แสดงลายนิ้วมือ SHA-256 ของ CA ราก เทียบกับ PEM ที่คุณกำลังจะวาง (หรือ PEM ที่ฝังอยู่ในแชร์ที่ได้รับ) ถ้าไม่ตรงกัน อย่าเปิดใช้การตรวจสอบแบบเข้มงวด — ให้รับ CA ผ่านช่องทางที่เชื่อถือได้แทน
ความล้มเหลวที่พบบ่อย
SAN ไม่ตรง— คุณเชื่อมต่อด้วยชื่อหรือ IP ที่ไม่อยู่ในใบรับรอง เพิ่มบนเซิร์ฟเวอร์ (ดูหน้าการจัดการโดเมนและ SAN) แล้วออกใบรับรองใหม่ใบรับรองหมดอายุหรือยังไม่มีผล— นาฬิกาของเซิร์ฟเวอร์คลาดเคลื่อน หรือการต่ออายุใบรับรอง leaf ล้มเหลว ตรวจสอบสถานะใบรับรองในเว็บ UIไม่ได้ลงนามโดย CA ที่ตั้งค่าไว้— CA ในช่องเป็นของเซิร์ฟเวอร์อื่น หรือการเชื่อมต่อถูกสกัดกั้น เทียบลายนิ้วมือก่อนดำเนินการต่อ