Документация
Строгая проверка релея
По умолчанию разделяемый сервер шифрует своё исходящее подключение к релею, но не проверяет, кто на другом конце — та же позиция «доверять при первом использовании», что и принятие самоподписанного сертификата в браузере. Строгая проверка TLS релея это меняет: разделяемый сервер сверяет сертификат релея с корневым CA, который вы предоставили, и отказывается подключаться, пока цепочка, срок действия и имя хоста не пройдут все проверки. Это делает атаки «человек посередине» на линк с релеем практически невозможными ценой одного ручного шага: передать разделяемому серверу корневой CA релея. Это та же идея, что на предыдущей странице, «Строгая проверка на клиентах», применённая к исходящему линку разделяемого сервера.
Где настраивается
Строгая проверка настраивается на разделяемом сервере — машине, чей Relay Address указывает на релей. В его веб-интерфейсе откройте раздел Server: под Relay Secret Key находится строка Строгая проверка TLS ретранслятора, показывающая текущее состояние On / Off. Разверните её:
Корневой CA вышестоящего ретранслятора— многострочное поле для публичного корневого CA-сертификата релея;- Переключатель
Off/On—Onможно выбрать только когда PEM читается как действительный сертификат.
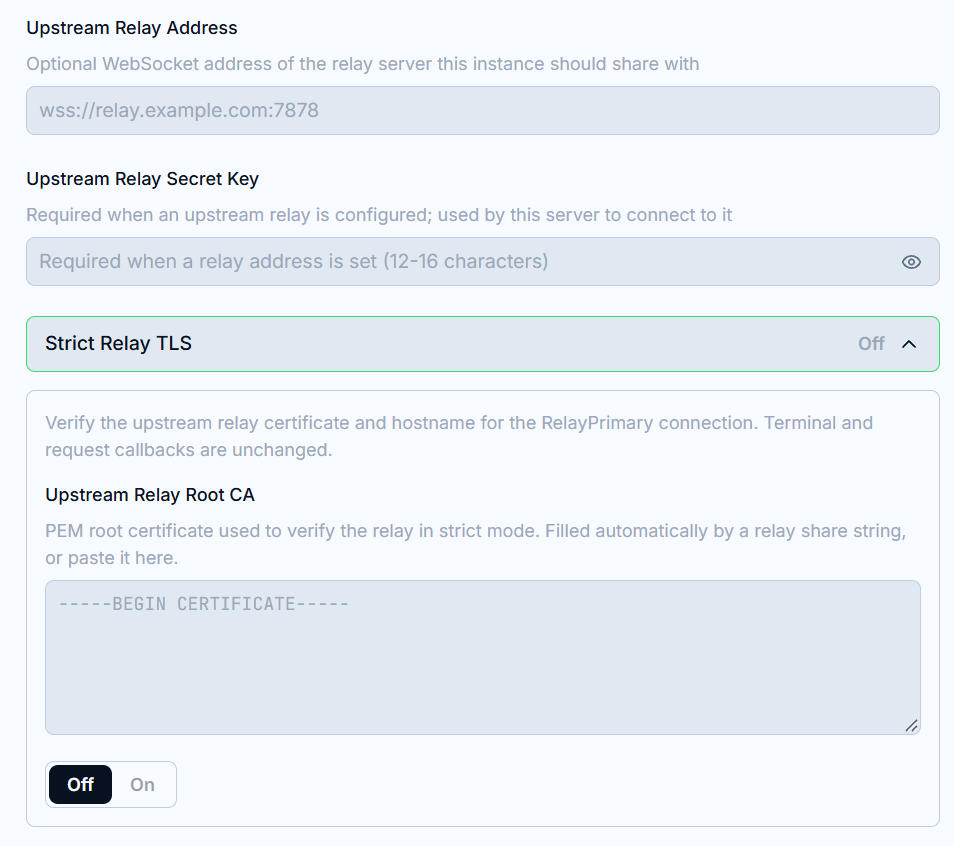
Настройки релея никогда не сохраняются посреди редактирования: проверьте значения и нажмите Apply. Сохранение немедленно переподключает вышестоящий релей с новыми настройками.
Доставить корневой CA на разделяемый сервер
Два способа из одного источника (веб-интерфейс самого релея):
- Вставить строку общего доступа — нажмите
QR codeв веб-интерфейсе сервера-релея. Строка общего доступа содержит корневой CA релея вместе с адресом и ключом, поэтому вставка её в полеRelay Addressразделяемого сервера автоматически заполняет и поле CA (см. «Руководство по настройке» в разделе «Релей»). Строгий режим остаётся выключенным, пока вы сами не проверите CA и не включите его; - Скопировать и вставить — нажмите «Копировать корневой CA» на странице
Сертификаты и TLSрелея и вставьте PEM в полеКорневой CA вышестоящего ретранслятора.
Корневой CA одинаков для всех разделяемых серверов и не меняется при продлениях сертификата — достаточно задать его один раз для релея.
Прежде чем доверять корневому CA, убедитесь, что у вас настоящий: страница Сертификаты и TLS релея показывает отпечаток SHA-256 корневого CA. Сравните его с PEM, который вы собираетесь вставить. Если они различаются, не включайте строгую проверку — получите CA по доверенному каналу.
Что проверяет строгий режим
При переключателе On исходящее подключение RelayPrimary должно предъявлять сертификат, который:
- Выстраивает цепочку к настроенному корневому CA — сертификат, подписанный кем-либо другим, включая публичные системные корни, отклоняется;
- Находится в сроке действия — просроченные или ещё не действующие сертификаты отклоняются;
- Носит SAN, соответствующий имени хоста из
Relay Address, к которому вы подключаетесь, — сертификат, выпущенный для других имён, отклоняется.
Одно ограничение: проверяется только исходящее подключение к релею. Обратные подключения Terminal и запросов сохраняют прежнюю политику сертификатов.
Если любая проверка не проходит, подключение отклоняется и повторяется в фоне с растущими интервалами; разделяемый сервер остаётся недоступен через релей, пока проверка не пройдёт или вы не выключите строгий режим.
Частые сбои
Для строгой проверки TLS нужен PEM корневого CA— переключатель включён, но поле CA пустое. Сначала вставьте PEM;Несовпадение SAN— вы обращаетесь к релею по имени или IP, которых нет в его сертификате. Добавьте их на страницеСертификаты и TLSрелея (см. страницу «Домены и управление SAN») и перевыпустите;Сертификат просрочен или ещё не действует— часы релея сбиты либо продление листового сертификата не удалось. Проверьте статус сертификата на релее;Не подписан настроенным CA— CA в поле принадлежит другому релею либо подключение перехватывается. Сверьте отпечатки, прежде чем продолжать.