التوثيق
التحقق الصارم على العملاء
افتراضيًا، يشفّر العميل كل اتصال لكنه لا يتحقق من هوية الطرف الآخر — نفس موقف الثقة عند أول استخدام كقبول شهادة موقّعة ذاتيًا في المتصفح. التحقق الصارم يغيّر ذلك: يفحص العميل شهادة الخادم مقابل مرجع جذر تقدمه له، ويرفض الاتصال ما لم تجتز السلسلة والصلاحية وSAN كل الفحوصات. هذا يجعل هجمات الوسيط على الاتصال شبه مستحيلة، مقابل خطوة يدوية واحدة: تسليم العميل مرجع الخادم الجذر.
أين يُهيأ
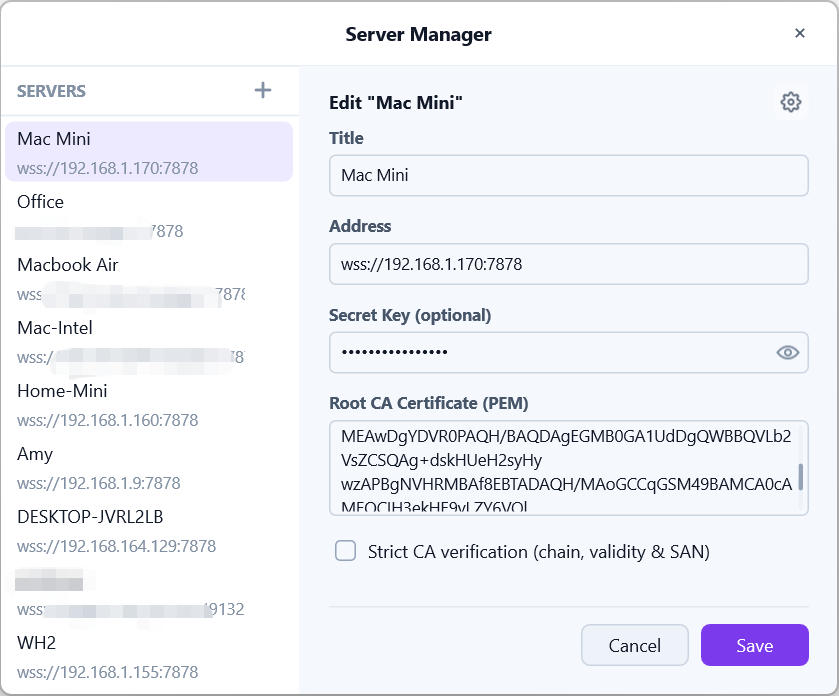
يُهيأ التحقق الصارم لكل خادم على حدة في لوحة تحرير الخادم لدى العميل، بجوار العنوان والمفتاح السري:
شهادة CA الجذر (PEM)— حقل متعدد الأسطر لشهادة المرجع الجذر العامة للخادم؛تحقّق صارم من CA (السلسلة والصلاحية وSAN)— لا يمكن تحديده إلا بعد إدخال مرجع.
إيصال المرجع الجذر إلى العميل
طريقتان، من المصدر نفسه (صفحة الشهادات و TLS للخادم — انظر صفحة «إدارة النطاقات و SAN»):
- النسخ واللصق — اضغط «نسخ المرجع الجذر» في واجهة الويب والصق PEM في حقل
شهادة CA الجذر (PEM)لدى العميل؛ - استيراد سلسلة مشاركة — سلاسل المشاركة التي ينتجها العميل تضمّن المرجع الجذر مع العنوان والمفتاح. استيراد مثل هذه المشاركة يملأ حقل المرجع تلقائيًا، ولا يبقى على المستلم إلا تحديد مربع التحقق الصارم.
المرجع الجذر نفسه لكل عميل ولا يتغير عبر تجديدات الشهادة — ضبطه مرة واحدة لكل خادم يكفي.
ماذا يفحص الوضع الصارم
مع تحديد المربع، يجب أن يقدّم كل اتصال بهذا الخادم شهادة:
- تبني سلسلة إلى المرجع الجذر المُهيأ — أي شهادة موقّعة من جهة أخرى تُرفض؛
- تقع ضمن فترة صلاحيتها — الشهادات المنتهية أو غير الصالحة بعد تُرفض؛
- تحمل SAN مطابقًا للعنوان الذي تتصل به — الشهادة الصادرة لأسماء أخرى تُرفض.
إذا فشل أي فحص، يُرفض الاتصال مع خطأ يوضح أي فشل حصل. دون تحديد المربع (أو دون مرجع)، تبقى الاتصالات مشفرة لكن تُتخطى هذه الفحوصات.
تحقق من البصمة
قبل الوثوق بالمرجع الجذر، تأكد أن لديك الأصلي: صفحة الشهادات و TLS تعرض بصمة SHA-256 للمرجع الجذر. قارنها مع PEM الذي أنت على وشك لصقه (أو PEM المضمّن في مشاركة استلمتها). إذا اختلفتا، لا تُمكّن التحقق الصارم — احصل على المرجع من قناة موثوقة بدلًا من ذلك.
حالات الفشل الشائعة
عدم تطابق SAN— أنت تتصل باسم أو IP غير موجود في الشهادة. أضفه على الخادم (انظر صفحة «إدارة النطاقات و SAN») وأعد الإصدار؛الشهادة منتهية أو غير صالحة بعد— ساعة الخادم غير مضبوطة، أو فشل تجديد شهادة الورقة. تحقق من حالة الشهادة في واجهة الويب؛غير موقّعة من المرجع المُهيأ— المرجع في الحقل يتبع خادمًا آخر، أو الاتصال يُعترض. قارن البصمات قبل المتابعة.