문서
개요
릴레이는 하나의 문제를 해결합니다. 대부분의 머신은 NAT나 동적 IP 뒤에 있어 클라이언트가 각각에 직접 연결할 수 없습니다. 공개적으로 도달 가능한 머신 한 대가 릴레이 입구 역할을 하고, 나머지 모든 머신은 거기로 외부에서 연결합니다. 클라이언트는 릴레이에 단일 연결을 유지하며 그 너머의 모든 공유 서버의 터미널에 도달합니다.
아키텍처
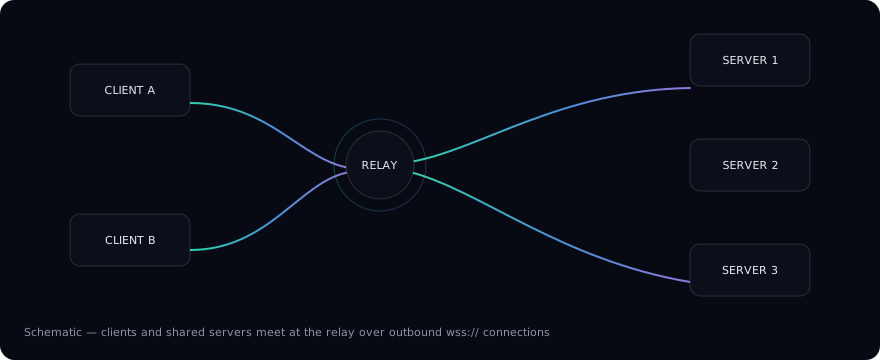
- 릴레이 서버 — 클라이언트와 공유 서버가 연결하는 공개 입구. 이것의
Relay Address는 비워 둡니다. - 공유 서버 —
Relay Address가 릴레이를 가리키는 머신. 업스트림으로 연결하고 릴레이를 통해 자기 터미널을 공유합니다. 그림에서 각 공유 노드의 색 스트라이프는 데스크톱 클라이언트가 그 서버의 탭에 칠하는 스트라이프와 대응합니다 — 서버마다 한 색. - 연결은 항상 안쪽에서 시작됩니다: 공유 서버가 릴레이에 연결하므로 포트 포워딩도 공인 IP도 필요 없습니다.
클라이언트가 보는 것
릴레이에 연결되면 모든 공유 서버가 로컬 머신처럼 행동합니다:
- 터미널 탭에 색 스트라이프와 원격 OS 아이콘이 붙어 머신을 한눈에 식별합니다(설정 가이드 참조);
- 프로필 메뉴가 서버별로 터미널을 묶습니다 — 어떤 머신의 터미널이든 바로 엽니다;
- 탭 그룹을 자체 창으로 분리해 한 대의 머신에 창을 전용할 수 있습니다.
보안 모델
클라이언트와 공유 서버는 같은 시크릿 키로 페어링되고, 연결은 릴레이를 통한 터널입니다. 키는 페어링 QR 코드/공유 문자열로 운반되며 평문으로는 전달되지 않습니다.
단계별 지침은 다음 페이지, 설정 가이드에 있습니다.