Dokumentacja
DDNS
Internet domowy i biurowy ma zwykle dynamiczny publiczny IP, zmieniający się bez ostrzeżenia. DDNS trzyma stałą domenę wycelowaną w aktualny IP maszyny — klienci i inne serwery muszą pamiętać tylko nazwę, nigdy adres.
Jak to działa
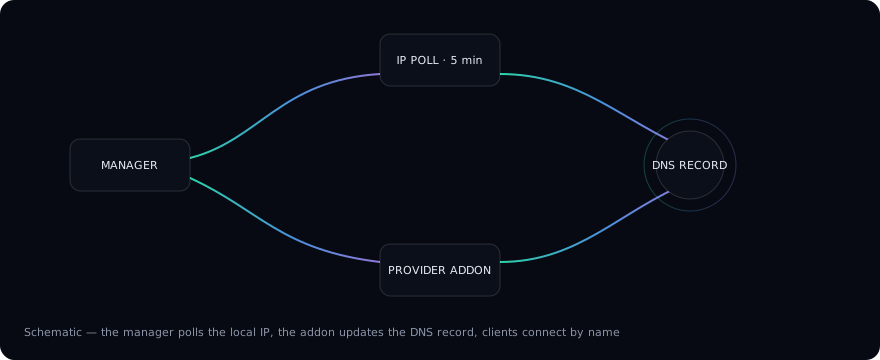
Cały potok działa automatycznie w tle serwera:
- Menedżer DDNS odświeża się w stałym cyklu (domyślnie co 5 minut, regulowane zmienną środowiskową
TERMINAL_SERVER_DDNS_POLL_INTERVAL_SECS); zapis konfiguracji wywołuje natychmiastowe odświeżenie, a nic nie działa, póki usługa jest wyłączona; - Wykrywanie lokalnego IP czyta najpierw wybrany interfejs sieciowy, wracając do wykrywania po trasach, i filtruje wynik ustawieniem
IP Family(IPv4 / IPv6 / dual); - Dodatek DDNS — sandboxowy skrypt JS — dostaje odszyfrowaną konfigurację i aktualny IP i woła API dostawcy DNS przez HTTP. Wbudowany dodatek Cloudflare na przykład znajduje strefę po domenie i przepisuje rekordy A / AAAA na aktualny IP, usuwając przeterminowane rekordy, gdy znika rodzina adresów;
- Klienci rozwiązują domenę do najnowszego IP i łączą się nazwą.
Konfiguracja
Otwórz sekcję DDNS Web UI:
- Włącz
Enable. Możesz też zostawić usługę wyłączoną, póki wszystko wypełniasz — wyłączona usługa zapisuje konfigurację, ale nigdy nie działa; - wybierz dostawcę pod
Provider;Cloudflare DDNSjest wbudowany; - wypełnij pola dostawcy (przykład Cloudflare):
Email— e-mail konta Cloudflare;API Token— token z uprawnieniem Zone → DNS → Edit;Domain— domena główna strefy, np.example.com;Subdomain— nazwa rekordu w strefie, np.subdlasub.example.com; zostaw puste dla korzenia strefy;
- w
Network Interface & IPwybierzInterfaceiIP Family.Dual Stackwymaga, by interfejs miał i adres IPv4, i IPv6; - kliknij
Save, potemSync Now, by zweryfikować.Sync Statuspokazuje ostatnio wypchnięty IP i czas synchronizacji, a przy niepowodzeniu także błąd dodatku.
Bezpieczeństwo
Dane dostawcy (tokeny API) są szyfrowane przed zapisem (enc-v2:) i odszyfrowywane tylko w pamięci, gdy dodatek działa; dodatki wykonują się w sandboxowym runtime JS z wychodzącym HTTP jako jedyną zdolnością.
Rozszerzanie dostawców
Dostawcy to dodatki: manifest JSON (deklarujący pola konfiguracji, które Web UI zamienia w formularz) plus skrypt JS wystawiający run(). Wbudowany cloudflare-ddns to implementacja wzorcowa — własnych dostawców można wgrać jako zip w sekcji Addons.
Współpraca z innymi funkcjami
- Gdy domena się rozwiązuje, kod QR sekcji
Servermoże przełączyćConnection TypenaDDNS Domain, by klienci skanowali połączenie domenowe; - inne serwery mogą wstawić
wss://your-domain:portdo swojegoRelay Address, by gnać łańcuch przekaźnika po domenie (zob. rozdział Relay).