ドキュメント
リレーでの厳格な検証
既定では、共有サーバーはリレーへの上位接続を暗号化しますが、接続先が誰なのかは検証しません。ブラウザが自己署名証明書を受け入れるのと同じ「初回使用時に信頼」の姿勢です。リレー TLS 厳密検証を有効にするとこれが変わります。共有サーバーは、指定されたルート CA でリレーの証明書を検証し、チェーン・有効期限・ホスト名のすべてが合格しない限り接続を拒否します。これによりリレー経路への中間者攻撃は事実上不可能になります。代償は手動作業が 1 ステップ増えること、つまり共有サーバーにリレーのルート CA を渡すことです。前ページの「クライアントでの厳格な検証」と同じ考えを、共有サーバーの上位リレー経路に適用したものです。
設定場所
厳密な検証は、Relay Address がリレーを指しているマシン、すなわち共有サーバー側で設定します。その Web UI で Server セクションを開くと、Relay Secret Key の下に現在の On / Off 状態を示す リレー TLS 厳密検証 の行があります。展開すると次が現れます。
上位リレーのルート CA— リレーのルート CA 公開証明書(PEM)を入力する複数行フィールド。Off/On切り替え — PEM が有効な証明書として解析できるようになって初めてOnを選択できます。
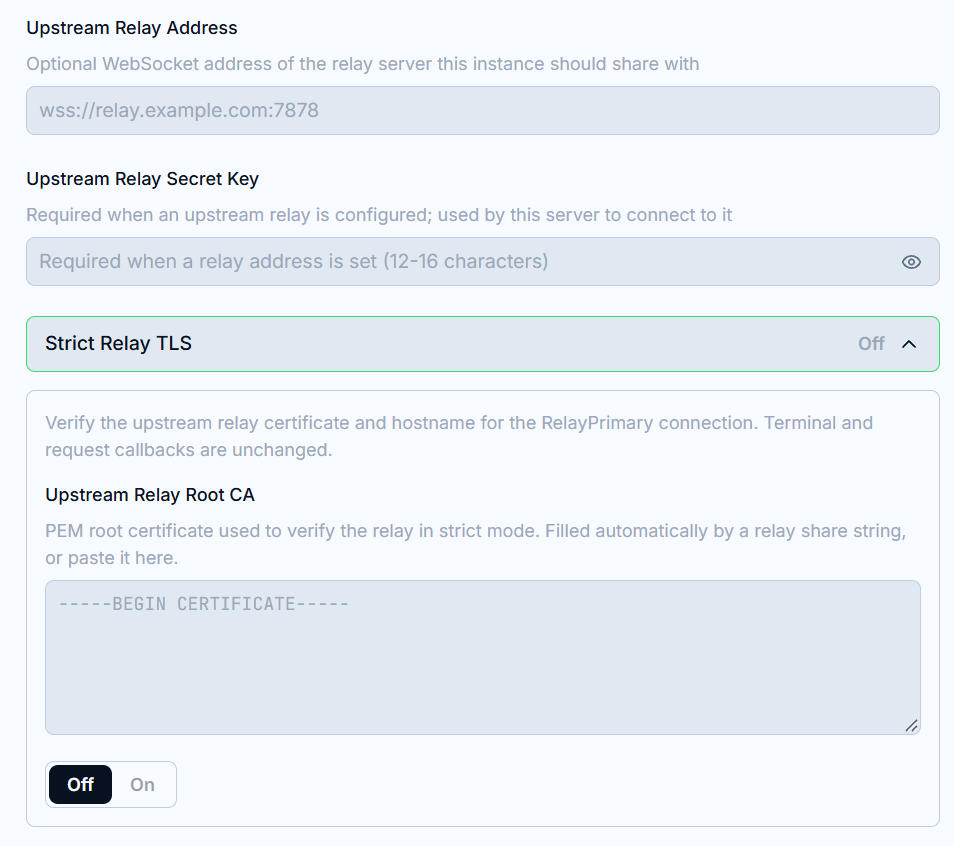
リレー設定は編集中途で保存されることはありません。値を確認して Apply を押してください。保存すると新しい設定で上位リレーに即座に再接続します。
ルート CA を共有サーバーへ渡す
2 つの方法があり、取得元は同じです(リレー自身の Web UI)。
- 共有文字列の貼り付け — リレーサーバーの Web UI で
QR codeをクリックします。共有文字列にはアドレスやキーとともにリレーのルート CA が埋め込まれているため、共有サーバーのRelay Addressフィールドに貼り付けると CA フィールドも自動的に入力されます(「リレー」の「セットアップガイド」参照)。厳密モードは、あなたが CA を確認して自分でオンにするまでオフのままです。 - コピー&ペースト — リレーの
証明書と TLSページでルート CA をコピーを押し、PEM を上位リレーのルート CAフィールドに貼り付けます。
CA はすべての共有サーバーで同じであり、証明書の更新でも変わりません。リレーごとに一度設定すれば十分です。
CA を信頼する前に、本物を手に入れたことを確認してください。リレーの 証明書と TLS ページにはルート CA の SHA-256 フィンガープリントが表示されています。これを、これから貼り付ける PEM と照合してください。一致しない場合は厳密な検証を有効にしないでください。信頼できる経路で CA を再度入手してください。
厳格モードの検証内容
切り替えが On の場合、上位 RelayPrimary 接続は次の条件を満たす証明書を提示しなければなりません。
- 設定されたルート CA にチェーンでつながること。他の如何なる CA(パブリックなシステムルートを含む)が署名した証明書は拒否されます。
- 有効期間内であること。期限切れやまだ有効でない証明書は拒否されます。
- 接続先の
Relay Addressのホスト名に一致する SAN を持つこと。別の名前向けに発行された証明書は拒否されます。
1 つの制限に注意してください。検証されるのは上位リレー接続だけです。Terminal とリクエストのコールバック接続は既存の証明書ポリシーのままです。
いずれかの検証に失敗すると、接続は拒否され、バックグラウンドで遅延を増やしながら再試行されます。検証が通るか厳密モードをオフに戻すまで、共有サーバーはリレー経由で到達できないままです。
よくある失敗
厳密な TLS 検証にはルート CA の PEM が必要— トグルがオンなのに CA フィールドが空です。先に PEM を貼り付けてください。SAN 不一致— 接続に使っている名前や IP がリレーの証明書に含まれていません。リレー側で追加し(「ドメインと SAN の管理」ページ参照)、再発行してください。証明書の期限切れまたは未有効— リレーの時計がずれているか、リーフ証明書の更新に失敗しています。リレーで証明書の状態を確認してください。設定された CA による署名ではない— フィールドの CA が別のリレーのものか、接続が傍受されています。先にフィンガープリントを照合してください。