เอกสาร
การตรวจสอบแบบเข้มงวดบนรีเลย์
โดยค่าเริ่มต้น เซิร์ฟเวอร์แชร์เข้ารหัสการเชื่อมต่อต้นทางไปยังรีเลย์แต่ไม่ตรวจสอบว่าอีกฝั่งเป็นใคร — ท่าทีแบบเชื่อตั้งแต่การใช้ครั้งแรก เหมือนกับการยอมรับใบรับรองที่ลงนามเองในเบราว์เซอร์ การตรวจสอบ TLS ของรีเลย์แบบเข้มงวด เปลี่ยนเรื่องนี้: เซิร์ฟเวอร์แชร์ตรวจสอบใบรับรองของรีเลย์กับ CA รากที่คุณให้มา และปฏิเสธการเชื่อมต่อหากห่วงโซ่ ความถูกต้อง และชื่อโฮสต์ไม่ผ่านครบทุกข้อ ทำให้การโจมตีแบบ man-in-the-middle ต่อลิงก์รีเลย์แทบเป็นไปไม่ได้ โดยแลกกับขั้นตอนด้วยมือหนึ่งอย่าง: ส่ง CA รากของรีเลย์ให้เซิร์ฟเวอร์แชร์ หน้านี้ใช้แนวคิดเดียวกับหน้าก่อนหน้า การตรวจสอบแบบเข้มงวดบนไคลเอนต์ แต่ใช้กับลิงก์รีเลย์ต้นทางของเซิร์ฟเวอร์แชร์
ตั้งค่าที่ไหน
การตรวจสอบแบบเข้มงวดตั้งค่าบนเซิร์ฟเวอร์แชร์ — เครื่องที่ Relay Address ชี้ไปที่รีเลย์ ในเว็บ UI ของเครื่องนั้น เปิดส่วน Server: ใต้ Relay Secret Key จะมีแถว การตรวจสอบ TLS ของรีเลย์แบบเข้มงวด แสดงสถานะ On / Off ปัจจุบัน ขยายออกมาจะเห็น:
CA หลักของรีเลย์ต้นทาง— ช่องหลายบรรทัดสำหรับใบรับรองสาธารณะ CA รากของรีเลย์- สวิตช์
Off/On— เลือกOnได้เมื่อ PEM อ่านเป็นใบรับรองที่ถูกต้องเท่านั้น
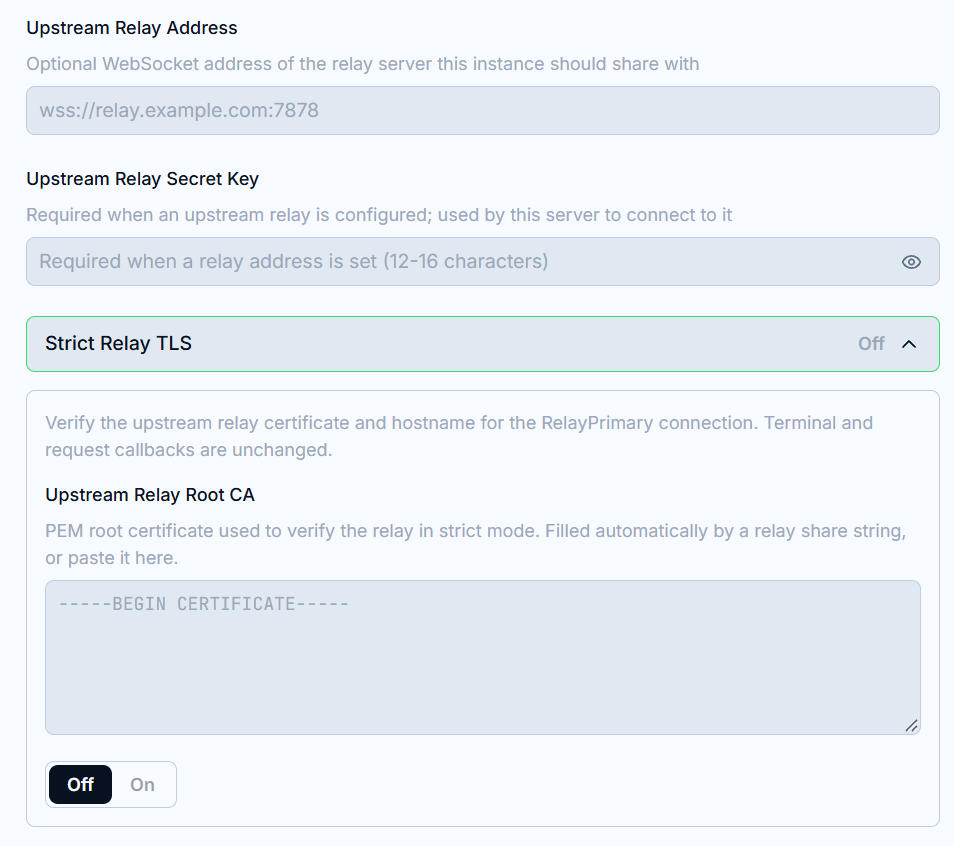
การตั้งค่ารีเลย์จะไม่ถูกบันทึกกลางคันระหว่างแก้ไข: ตรวจสอบค่าแล้วกด Apply การบันทึกจะเชื่อมต่อรีเลย์ต้นทางใหม่ด้วยการตั้งค่าใหม่ทันที
วิธีนำ CA รากไปให้เซิร์ฟเวอร์แชร์
สองวิธี จากแหล่งเดียวกัน (เว็บ UI ของรีเลย์เอง):
- วางสตริงแชร์ — คลิก
QR codeในเว็บ UI ของเซิร์ฟเวอร์รีเลย์ สตริงแชร์ฝัง CA รากของรีเลย์ไว้พร้อมที่อยู่และคีย์ การวางลงช่องRelay Addressของเซิร์ฟเวอร์แชร์จะเติมช่อง CA ให้อัตโนมัติด้วย (ดู คู่มือการตั้งค่า ในส่วน รีเลย์) โหมดเข้มงวดยังคงปิดอยู่จนกว่าคุณจะตรวจสอบ CA และเปิดเอง - คัดลอก & วาง — กด
คัดลอก CA รากในหน้าใบรับรองและ TLSของรีเลย์ แล้ววาง PEM ลงช่องCA หลักของรีเลย์ต้นทาง
CA รากเหมือนกันสำหรับทุกเซิร์ฟเวอร์แชร์และไม่เปลี่ยนตลอดการต่ออายุใบรับรอง — ตั้งค่าครั้งเดียวต่อหนึ่งรีเลย์ก็พอ
ก่อนเชื่อถือ CA ราก ยืนยันก่อนว่าได้ของจริงมา: หน้า ใบรับรองและ TLS ของรีเลย์แสดงลายนิ้วมือ SHA-256 ของ CA ราก เทียบกับ PEM ที่คุณกำลังจะวาง ถ้าไม่ตรงกัน อย่าเปิดใช้การตรวจสอบแบบเข้มงวด — ให้รับ CA ผ่านช่องทางที่เชื่อถือได้แทน
โหมดเข้มงวดตรวจสอบอะไร
เมื่อสวิตช์อยู่ที่ On การเชื่อมต่อ RelayPrimary ต้นทางต้องแสดงใบรับรองที่:
- ต่อห่วงโซ่ไปถึง CA รากที่ตั้งค่าไว้ — ใบรับรองที่ลงนามโดยอย่างอื่น รวมถึงรูทระบบสาธารณะ จะถูกปฏิเสธ
- อยู่ในช่วงวันที่ใช้ได้ — ใบรับรองหมดอายุหรือยังไม่มีผลจะถูกปฏิเสธ
- มี SAN ตรงกับชื่อโฮสต์ของ
Relay Addressที่คุณเชื่อมต่อ — ใบรับรองที่ออกให้ชื่ออื่นจะถูกปฏิเสธ
ข้อจำกัดหนึ่ง: มีเพียงการเชื่อมต่อรีเลย์ต้นทางเท่านั้นที่ถูกตรวจสอบ การเชื่อมต่อกลับของ Terminal และคำขอยังใช้นโยบายใบรับรองเดิม
หากการตรวจสอบใดล้มเหลว การเชื่อมต่อจะถูกปฏิเสธแล้วลองใหม่ในเบื้องหลังด้วยช่วงห่างที่เพิ่มขึ้น เซิร์ฟเวอร์แชร์จะเข้าถึงผ่านรีเลย์ไม่ได้จนกว่าการตรวจสอบจะผ่านหรือคุณปิดโหมดเข้มงวดกลับ
ความล้มเหลวที่พบบ่อย
การตรวจสอบ TLS แบบเข้มงวดต้องมี PEM ของ CA ราก— สวิตช์เปิดอยู่แต่ช่อง CA ว่าง วาง PEM ก่อนSAN ไม่ตรง— คุณเรียกรีเลย์ด้วยชื่อหรือ IP ที่ไม่อยู่ในใบรับรองของมัน เพิ่มชื่อนั้นในหน้าใบรับรองและ TLSของรีเลย์ (ดูหน้าการจัดการโดเมนและ SAN) แล้วออกใบรับรองใหม่ใบรับรองหมดอายุหรือยังไม่มีผล— นาฬิกาของรีเลย์คลาดเคลื่อน หรือการต่ออายุใบรับรอง leaf ล้มเหลว ตรวจสอบสถานะใบรับรองบนรีเลย์ไม่ได้ลงนามโดย CA ที่ตั้งค่าไว้— CA ในช่องเป็นของรีเลย์อื่น หรือการเชื่อมต่อถูกสกัดกั้น เทียบลายนิ้วมือก่อนดำเนินการต่อ