Документація
Сувора перевірка релея
Усталено спільний сервер шифрує своє вихідне зʼєднання з реле, але не перевіряє, хто на іншому кінці — та сама позиція «довіряти при першому використанні», що й прийняття самопідписаного сертифіката в браузері. Strict Relay TLS це змінює: спільний сервер звіряє сертифікат реле з кореневим CA, який ви надали, і відмовляється зʼєднуватися, поки ланцюжок, строк дії та імʼя хоста не пройдуть усі перевірки. Це робить атаки «людина посередині» на лінк із реле фактично неможливими ціною одного ручного кроку: передати спільному серверові кореневий CA реле. Це та сама ідея, що й на попередній сторінці, «Сувора перевірка на клієнтах», застосована до вихідного лінка спільного сервера.
Де налаштовується
Сувора перевірка налаштовується на спільному сервері — машині, чиє поле Relay Address вказує на реле. У його веб-інтерфейсі відкрийте розділ Server: під Relay Secret Key міститься рядок Strict Relay TLS, що показує поточний стан On / Off. Розгорніть його:
Upstream Relay Root CA— багаторядкове поле для публічного кореневого CA-сертифіката реле;- Перемикач
Off/On—Onможна обрати, лише коли PEM читається як чинний сертифікат.
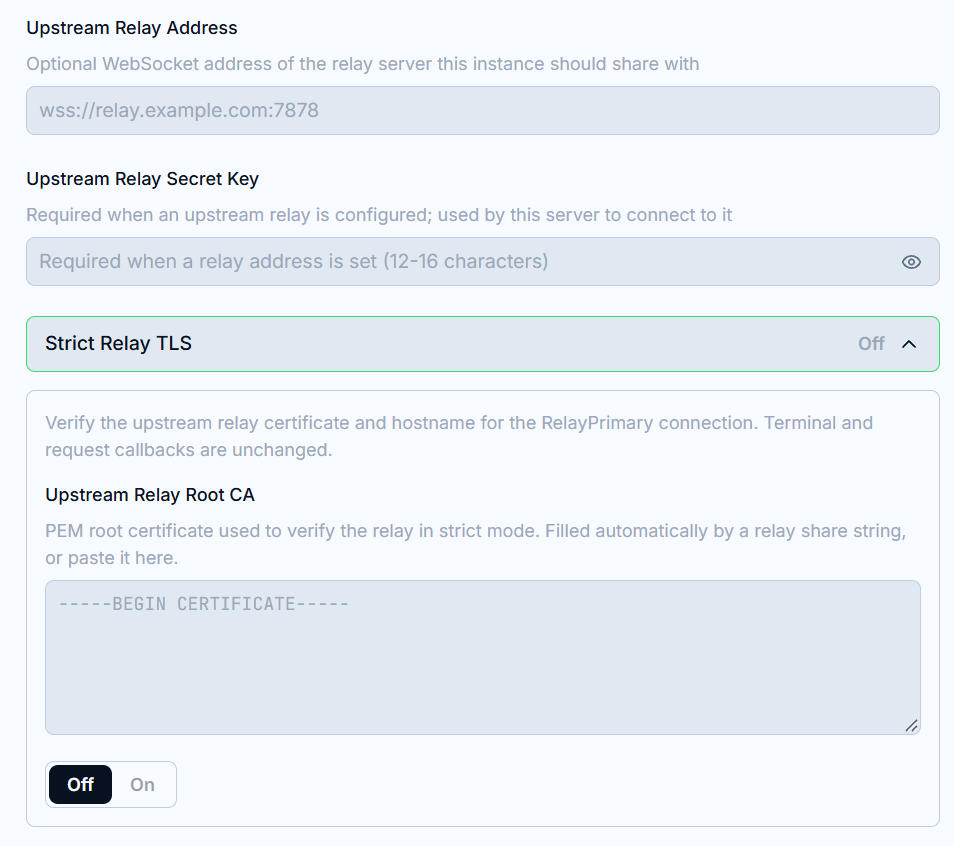
Налаштування реле ніколи не зберігаються посеред редагування: перевірте значення та натисніть Apply. Збереження одразу перепідключає вищестояче реле з новими налаштуваннями.
Доставити кореневий CA на спільний сервер
Два способи з одного джерела (веб-інтерфейс самого реле):
- Вставити рядок спільного доступу — натисніть
QR codeу веб-інтерфейсі сервера-реле. Рядок спільного доступу містить кореневий CA реле разом з адресою та ключем, тож вставлення його в полеRelay Addressспільного сервера автоматично заповнює й поле CA (див. «Керівництво з налаштування» в розділі «Реле»). Суворий режим лишається вимкненим, поки ви самі не перевірите CA й не ввімкнете його; - Скопіювати та вставити — натисніть «Копіювати кореневий CA» на сторінці
Сертифікати та TLSреле та вставте PEM у полеUpstream Relay Root CA.
Кореневий CA однаковий для всіх спільних серверів і не змінюється при понадненнях сертифіката — достатньо задати його один раз для реле.
Перш ніж довіряти кореневому CA, переконайтеся, що у вас справжній: сторінка Сертифікати та TLS реле показує відбиток SHA-256 кореневого CA. Порівняйте його з PEM, який ви збираєтеся вставити. Якщо вони різняться, не вмикайте сувору перевірку — отримайте CA довіреним каналом.
Що перевіряє суворий режим
Із перемикачем на On вихідне зʼєднання RelayPrimary має предʼявляти сертифікат, який:
- Вибудовує ланцюжок до налаштованого кореневого CA — сертифікат, підписаний кимось іншим, включно з публічними системними коренями, відхиляється;
- Перебуває у строкі дії — прострочені або ще не чинні сертифікати відхиляються;
- Носить SAN, що відповідає імені хоста з
Relay Address, до якої ви зʼєднуєтеся, — сертифікат, випущений для інших імен, відхиляється.
Одне обмеження: перевіряється лише вихідне зʼєднання з реле. Зворотні зʼєднання Terminal і запитів зберігають чинну політику сертифікатів.
Якщо будь-яка перевірка не проходить, зʼєднання відхиляється і повторюється у фоні зі зростаючими інтервалами; спільний сервер лишається недоступним через реле, поки перевірка не пройде або ви не вимкнете суворий режим.
Часті збої
Для суворої перевірки TLS потрібен PEM кореневого CA— перемикач увімкнено, але поле CA порожнє. Спочатку вставте PEM;Невідповідність SAN— ви звертаєтеся до реле за іменем або IP, яких немає в його сертифікаті. Додайте їх на сторінціСертифікати та TLSреле (див. сторінку «Домени та керування SAN») і перевипустіть;Сертифікат прострочений або ще не чинний— годинник реле збито або понаднення кінцевого сертифіката не вдалося. Перевірте статус сертифіката на реле;Не підписаний налаштованим CA— CA у полі належить іншому реле або зʼєднання перехоплюється. Звірте відбитки, перш ніж продовжувати.