Документація
Огляд
Реле розв’язує одну проблему: більшість машин сидять за NAT або динамічними IP, тож клієнти не можуть набирати кожну напряму. Нехай одна публічно досяжна машина виступає точкою входу реле; кожна інша машина набирає назовні до неї. Клієнт тоді тримає єдине з’єднання з реле і досягає через нього терміналів кожного спільного сервера.
Архітектура
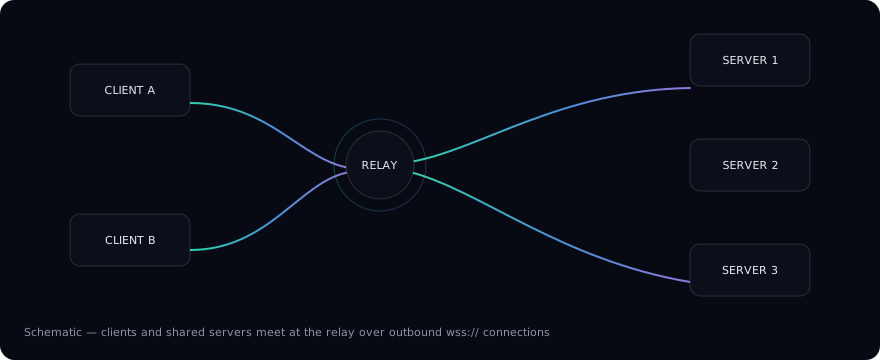
- Сервер реле — публічна точка входу, до якої підключаються клієнти і спільні сервери. Лишіть його
Relay Addressпорожнім. - Спільний сервер — машина, чиї
Relay Addressвказує на реле. Вона набирає вгору і ділиться своїми терміналами через нього. Кольорова смуга на кожному спільному вузлі схеми віддзеркалює смугу, яку десктопний клієнт малює на вкладках того сервера — один колір на сервер. - З’єднання завжди походять зсередини: спільні сервери набирають реле, тож їм не потрібні ні проброс портів, ні публічний IP.
Що бачить клієнт
Щойно з’єднаний з реле, кожен спільний сервер поводиться як локальна машина:
- термінальні вкладки несуть кольорову смугу й значок віддаленої ОС, впізнаючи машину одним поглядом (див. Керівництво з налаштування);
- меню профілів групує термінали за серверами — відкрийте термінал на будь-якій машині просто;
- групи вкладок можна відривати у власні вікна, присвячуючи вікно одній машині.
Модель безпеки
Клієнти і спільні сервери сполучаються тим самим секретним ключем; з’єднання тунелюються через реле. Ключ подорожує у QR-коді сполучення / рядку спільного доступу, ніколи відкритим текстом.
Покрокові інструкції — на наступній сторінці, Керівництво з налаштування.