التوثيق
نظرة عامة
يحل المرحّل مشكلة واحدة: معظم الأجهزة خلف NAT أو عناوين IP ديناميكية، فلا يستطيع العملاء الاتصال بكل منها مباشرة. دع جهازًا واحدًا قابل الوصول علنًا يقوم نقطة دخول المرحّل؛ ويتصل كل جهاز آخر به صادرًا. يحافظ العميل حينها على اتصال وحيد بالمرحّل ويصل عبره إلى طرفيات كل خادم مشارك.
البنية
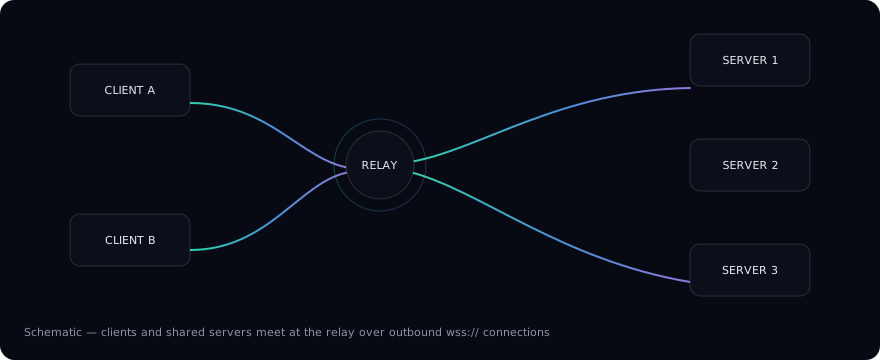
- خادم المرحّل — نقطة الدخول العلنية التي يتصل بها العملاء والخوادم المشاركة. اترك عنوان
Relay Addressالخاص به فارغًا. - الخادم المشارك — جهاز يشير
Relay Addressالخاص به إلى المرحّل. يتصل صاعدًا ويشارك طرفياته عبره. الشريط الملون على كل عقدة مشاركة في المخطط يعكس الشريط الذي يرسمه عميل سطح المكتب على تبويبات ذلك الخادم — لون لكل خادم. - تنشأ الاتصالات دائمًا من الداخل: الخوادم المشاركة تتصل بالمرحّل، فلا حاجة عندها إلى تمييز منافذ أو IP علني.
ما يراه العميل
بالاتصال بالمرحّل، يتصرف كل خادم مشارك كجهاز محلي:
- تحمل تبويبات الطرفيات شريطًا ملونًا وأيقونة نظام التشغيل البعيد، فتُعرف الجهاز بنظرة (انظر دليل الإعداد);
- تجمّع قائمة الملفات الشخصية الطرفيات حسب الخادم — افتح طرفية على أي جهاز مباشرة;
- يمكن انتزاع مجموعات التبويبات إلى نوافذها الخاصة، تخصيصًا نافذة لجهاز.
نموذج الأمان
يتقارن العملاء والخوادم المشاركة بمفتاح سري واحد؛ وتُنفق الاتصالات عبر المرحّل. يسافر المفتاح في رمز QR الاقتران / سلسلة المشاركة، ولا يسافر نصًا واضحًا أبدًا.
التعليمات خطوة بخطوة في الصفحة التالية، دليل الإعداد.