التوثيق
إعادة توجيه المنافذ
تنشر إعادة توجيه المنافذ خدمة HTTP تعمل على جهاز الخادم — خادم تطوير، أو لوحة تحكم جهاز، أو أي شيء يستمع على عنوان http://localhost:port عادي — على منفذ TLS خاص بها، فيستطيع أي جهاز يصل إلى الخادم فتحها في متصفح عبر https://<server-address>:<port>/.
كيف تعمل
- يربط التوجيه منفذًا هدفًا — خدمة HTTP على هذا الجهاز — بمنفذ مُوجَّه مخصص من نطاق المنافذ المضبوط (افتراضيًا
62000–62999); - يتحدث المنفذ الموجَّه بروتوكول TLS: تُشفَّر كل الحركة بشهادة الخادم الموقعة ذاتيًا — لا ينتقل شيء كنص صريح، حتى عبر شبكة غير موثوقة;
- أي جهاز يستطيع الوصول إلى الخادم — على الشبكة المحلية، أو من الإنترنت متى وُجّه نطاق المنافذ على الموجّه — يفتح
https://<server-address>:<forwardedPort>/فيصل إلى الخدمة المحلية.
تُنشأ التوجيهات عند الطلب: مشاركة الملفات Host with HTTP server على خادم بعيد (عبر مرحّل) تطلب توجيهًا تلقائيًا وتسلمك عنوانًا جاهزًا للفتح. لا حاجة لأي إعداد يدوي.
إدارة التوجيهات
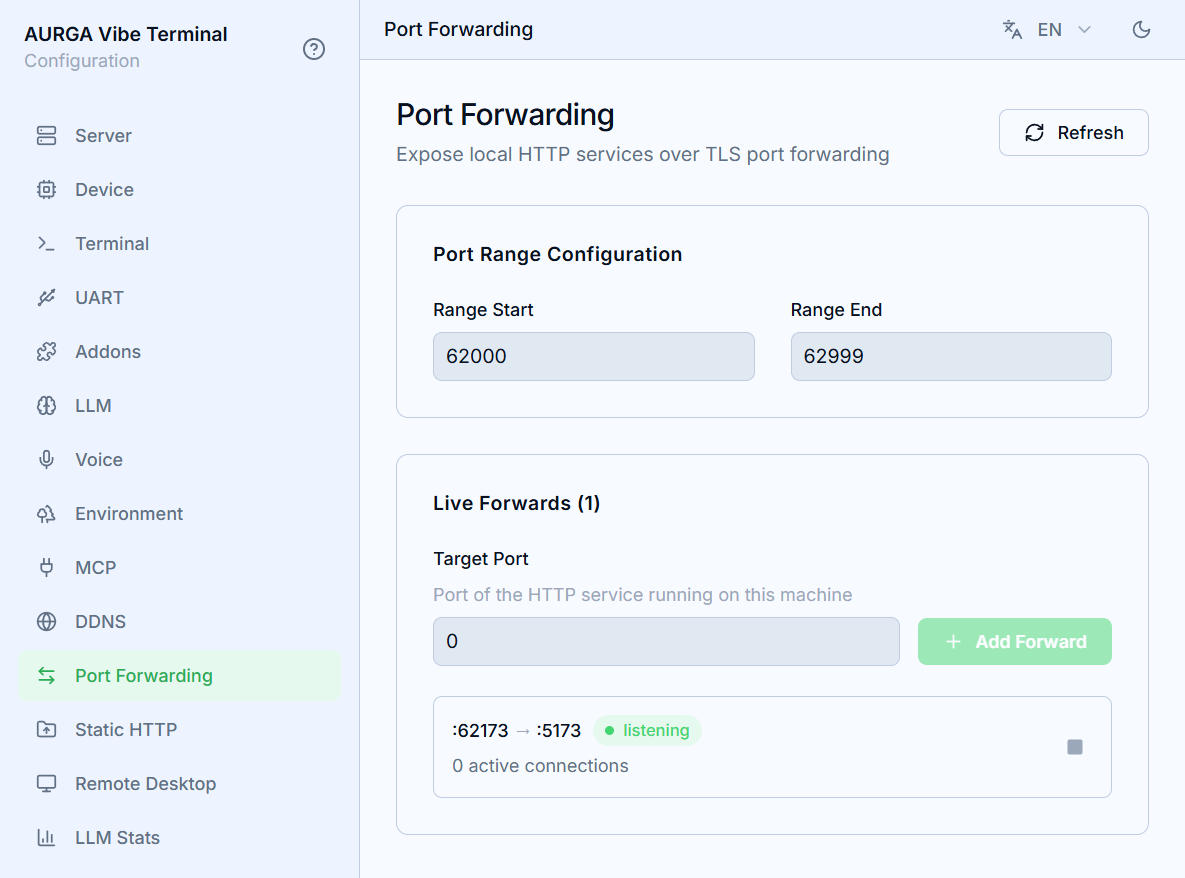
- افتح قسم
Port Forwardingفي واجهة الويب للخادم. - يحدد
Port Range Configurationمجموعة المنافذ التي تُخصص منها المنافذ الموجَّهة؛ وتُحفظ التغييرات تلقائيًا. ضيّقه إن كان جدارك الناري أو موجّهك لا يوجّه إلا منافذ قليلة. - تعرض القائمة الحية كل توجيه بالصيغة
:forwardedPort → :targetPortمع عدد اتصالاته النشطة. - يهدم زر إيقاف التوجيه المستمع فورًا ويفصل اتصالاته النشطة؛ وتخصص المشاركة التالية منفذًا جديدًا. ويعيد
Refreshقراءة القائمة.
تحذير الشهادة
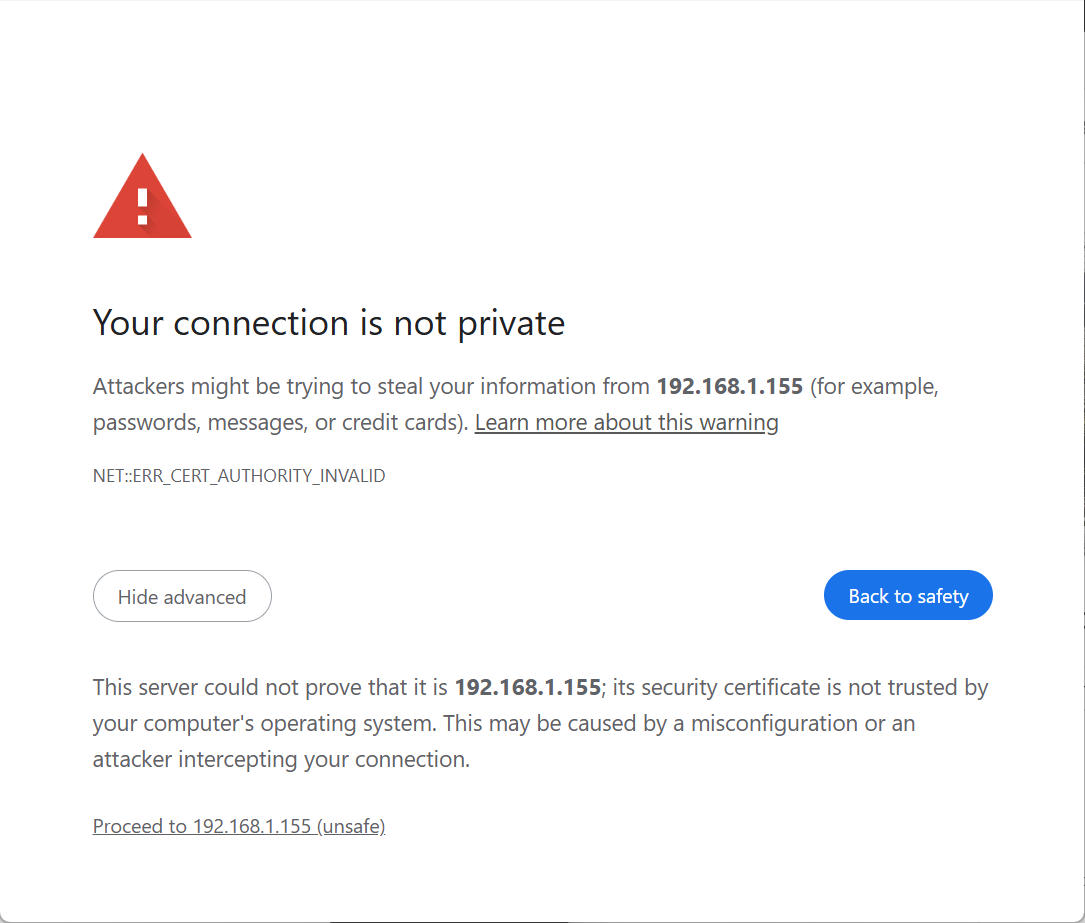
تُشفَّر التوجيهات بشهادة الخادم الموقعة ذاتيًا — الشهادة نفسها التي تحمي واجهة الويب واتصالات العملاء. لا تستطيع المتصفحات التحقق منها لدى سلطة شهادات، لذا تعرض الزيارة الأولى لعنوان مُوجَّه تحذير خصوصية (اتصالك ليس خاصًا). هذا متوقع والمتابعة عبره آمنة: التشفير نفسه سليم، ومصدر الشهادة وحده هو ما لا يمكن التحقق منه آليًا. ولإسكات التحذير نهائيًا، استورد شهادة الخادم إلى مخزن الثقة في جهازك.
يعرض Chrome على macOS الخطأ ERR_ADDRESS_UNREACHABLE
في macOS 15 (Sequoia) وأحدث، تحتاج التطبيقات الخارجية إذنًا صريحًا للوصول إلى أجهزة الشبكة المحلية — أي عنوان من قبيل 192.168.x.x أو 10.x.x.x أو ما شابه. وSafari معفى لكونه تطبيق نظام، فقد يفتح العنوان الموجَّه في Safari دون مشكلة بينما يبلغ Chrome الخطأ ERR_ADDRESS_UNREACHABLE قبل أن يبدأ TLS أصلًا. هذه ليست مشكلة شهادة ولا مشكلة في التوجيه نفسه.
لمنح Chrome الوصول:
- افتح
إعدادات النظام←الخصوصية والأمن←الشبكة المحلية. - اعثر على
Google Chromeفي القائمة واضبط مفتاحه على التشغيل. - أغلق Chrome كليًا (
Cmd+Q، لا مجرد إغلاق النوافذ) ثم أعد تشغيله.
إن كان المفتاح مشغلًا أصلًا، فأطفئه وشغّله مجددًا — قد يعلق بعد تحديث Chrome أو macOS. وإن استمر الخطأ، فتحقق من إضافة VPN أو بروكسي في Chrome لا توجّه نطاقات العناوين الخاصة.
التحكم في الوصول
ما يحمي منفذًا موجَّهًا يعتمد على ما يقف خلفه:
-
المشاركات المدمجة تتطلب رمزًا. روابط المشاركة التي ينشئها العميل — مشاركة
Host with HTTP server(?share_token=…) وصفحة Settings (?ticket=…) — تتضمن رمز وصول. الاتصال الذي يصل بلا رمز صالح وبلا جلسة صالحة يُقطع قبل تقديم أي شيء. في الزيارة الأولى، يستبدله المتصفح بملف تعريف ارتباط جلسة آمن يعمل على تلك الخدمة وحدها، ويختفي الرمز من عنوان URL — فلا يبقى في شريط العنوان ولا في السجل. -
الرموز للاستخدام الواحد وقصيرة العمر. تعمل تذكرة Settings مرة واحدة بالضبط وتنتهي خلال دقيقة؛ وعندما تتوقف الخدمة أو تعاد تشغيلها، تتوقف الروابط والجلسات السابقة عن العمل. تعامل مع الرابط الكامل كبيانات اعتماد — من يملكه يستطيع الوصول إلى الخدمة — وشاركه فقط مع الأشخاص الذين تثق بهم.
-
خدماتك الخاصة تحضر مصادقتها معها. التوجيه إلى أي خدمة محلية أخرى يشفّر حركة المرور بشهادة الخادم الموقعة ذاتيًا لكنه لا يضيف مصادقة: كل ما تقدمه الخدمة — صفحات وواجهات API على السواء — يصل إليه كل من يستطيع الوصول إلى ذلك المنفذ. ضع مصادقة على الخدمات الحساسة قبل كشفها.